
Az online platformok szabályozásával kapcsolatos legjobb gyakorlatok elemzése
2022-re az online platformok szabályozása kilépve a tudományos fejtegetések világából megfogható valósággá vált. Az Európai Unió közeljövőben hatályba lépő Digitális Szolgáltatásokról és a Digitális Piacokról szóló rendeletei mellett számos más európai állam saját szabályozást vezet be az életünk egyre több szegmensét egyre inkább befolyásoló platformokkal kapcsolatban. Dr. Ződi Zsolt az NMHH megrendelésére készült tanulmányában azt mutatja be, hogy milyen jogi környezetben is születnek meg ezek a jogszabályok, vagyis, hogy egyes európai országokban, valamint az Egyesült Államokban hogyan alakult az online platformokkal kapcsolatos szabályozás és joggyakorlat.
1. Bevezetés
Jelen tanulmány célja a platformokkal kapcsolatos legjobb hazai és nemzetközi jogi gyakorlatok feltárása. Ez a jogszabályokban megnyilvánuló gyakorlatokat, (az egyes országok jogi megoldásainak ismertetését), a hatósági gyakorlatokat (az egyes szabályozó, vagy egyéb hatóságok platformokkal kapcsolatos gyakorlatának feltárását), valamint a bírósági gyakorlat feltárását jelenti.
A platformok sokféle jogi problémát vetnek fel. A legáltalánosabb és legszélesebb körben ismert probléma a platformok felelősségének, és ezzel kapcsolatban a rajtuk zajló aktivitások aktív figyelésének kérdése: az, hogy a szolgáltatóknak van-e aktív monitorozási kötelezettsége. Ez volt az a kérdés, amelyet az USA és az EU jogalkotása is már jóval a platformok előtt rendezett, a weboldalak, webes szolgáltatások kontextusában, majd később ráhúzott a platform-világra is.
Ez a fő kérdés ugyanakkor számos kisebb kérdésre bomlik, és a platformok egyre nagyobb térhódításával egyre többféle ilyen részkérdés merült fel. Nem mindegy ugyanis, hogy az egyes jogellenes tartalmak milyen típusúak. Hamar kiderült, hogy másképp célszerű kezelni a szerzői jogsértéseket, a büntető tényállásokat, és a magánjogi jogellenes cselekményeket. Az is hamar kiderült, hogy létezik egy sor nem jogellenes, de sok szempontból ártalmas online aktivitás is, amelyek tiltása, korlátozása beleütközik a szólásszabadság elvébe. Ez részben összefügg, vagy átfed a médiatartalom és a felhasználói tartalom viszonyaként történő megközelítéssel is. Sőt, a probléma az értesítés-eltávolítási eljárást vizsgálva az e-kereskedelem beszédmódjában, sőt akár fogyasztóvédelmi problémaként is felfogható, amely pedig részben már adatvédelmi probléma, hiszen ahogy látjuk majd a Bundeskartellamt, vagy a magyar versenyhatóság közelmúltbeli döntései e két szempontot, (a fogyasztó-, és az adatvédelmi szempontot) – sokak szerint egyébként vitatható módon - egybekapcsolták.
A tanulmány 2. fejezete a platformokra vonatkozó jogszabályi környezetet ismerteti, előbb az USA (régi) hatályos szabályozását, majd a közelmúlt szövetségi és tagállami jogalkotási kezdeményezéseit. A 3. fejezet ugyanilyen sorrendben (általános, régi szabályozás, majd új jogalkotási kezdeményezések) ismerteti az EU-s illetve tagállami kezdeményezéseket. Az EU-ban jelenleg két ország van, amely kifejezetten a platformokra (a közösségi médiaszolgáltatásokra) alkotott jogszabályt, amely hatályba is lépett és, jóllehet igen csekély, de létező hatósági gyakorlata is van. (A többi európai tagállamban vagy elakadtak a jogalkotási kezdeményezések, vagy el sem indultak, nyilvánvalóan az előrehaladott állapotban levő DSA miatt.) A két tagállam, Németország és Ausztria jogszabályait a tanulmány részletesebben mutatja be, ismertetve a kapcsolódó hatósági gyakorlatot is. Végül külön fejezetekbe (4., 5.) kerültek az USA és Európa platformokkal kapcsolatos bírósági és (az általános hatósági ügyeken kívüli) hatósági ügyei. A 6. fejezet a magyar helyzetet ismerteti röviden.
2. Jogszabályi környezet és jogalkotási kezdeményezések az USA-ban
Az USA nemcsak az internet szülőhazája, hanem az internetszabályozásáé is, hiszen már a '90-es évek közepétől voltak részben az internettel összefüggő jogesetek is, majd az első, a témánkat, és ezen beül az interneten felhasználói tartalmakat közzétevő szolgáltatók kötelezettségeit és felelősségét érintő első szabályozás is itt jött létre, amelyet azután a platformokra elkezdtek alkalmazni. Ez a két szabályozás az 1996-os Communication Decency Act 230. szakasza, (CDA 230) és az 1998-as Digital Milleneum Copyright Act 512. (DMCA 512) szakasza.
2.1. A CDA 230, valamint a DMCA 512 modell
Az USA-ban a telekomunikációs törvény 1996-os módosítása vezette be azt a szabályt, amelyet „jó szamaritánus”, vagy a jogintézményt a jogrendbe bevezető jogszabály és a rendelkezés helye alapján CDA (Communications Decency Act) 230 rendszernek, vagy modellnek neveznek.
Érdemes felidézni, hogy ez a szabály hogyan alakult ki. Mint az ismert, az USA az internet szülőhazája, így már a '90-es évek közepén több százezer weboldal működött.*1920* Emiatt az USA jogalkotása – legalábbis az EU-hoz képest elég hamar kellett lépjen az „új média”, az internet által felvetett szabályozási kihívások kapcsán. A probléma többrétű volt, és csak az egyik eleme volt az, amely később a CDA 230 szabályozáshoz a „közvetítők” felelősségének kérdéséhez vezet. Közelebbről ez az a kérdés, hogy egy weboldal mennyiben lesz felelős a rajta megjelenő tartalmakért. Ez a hagyományos sajtóval összehasonlítva teljesen új probléma, hiszen egy nyomtatott lap esetén evidens, hogy amit ott megjelenik, azért a szerkesztőség és a kiadó viseli a felelősséget.
A felelősségi kérdések tisztázása mellett a Communication Decency Act, amely az 1934-es Communications Act módosítása volt, felvállalta egy másik akut probléma megoldását is, a kiskorúak veszélyes tartalmakhoz történő hozzáférésének kezelését.
A CDA-t az eredeti szövegben egy V. fejezettel egészítették volna ki, amelyen belül az 502. szakasz (2) bekezdése az alábbi szöveget tartalmazta, (a szövetség Kommunikációs Törvény 223. szakaszát kiegészítve):
Aki államközi vagy külföldi kommunikációban szándékosan interaktív számítógépes szolgáltatást vesz igénybe abból a célból, hogy 18 éven aluli meghatározott személynek vagy személyeknek küldjön, vagy bármilyen interaktív számítógépes szolgáltatást igénybe véve mutasson (display) 18 éven aluliak számára elérhető módon olyan megjegyzést, kérést, javaslatot (suggestion), előterjesztést (proposal), képet vagy egyéb kommunikációt, amely a kontextusában a kortárs közösségi mércék szerint nyilvánvalóan sértő kifejezéssel ábrázol vagy ír le szexuális vagy kiválasztó (excretory) tevékenységet vagy emberi szervet, függetlenül attól, hogy az ilyen szolgáltatás igénybe vevője felhívta-e vagy kezdeményezte a közlést (...) az Egyesült Államok törvénykönyvének 18. címe alapján pénzbírsággal, vagy legfeljebb két év börtönnel, vagy mindkettővel sújtható.*1921*
Bár a rendelkezést úgy fogalmazták, hogy kiállhassa a Miller v. Californa*1922* ítéletben felállított tesztet, (amely meghúzza a nem védett obszcenitás, és a szabad szólás közti határt), a rendelkezést hamarosan megtámadta American Civil Liberties Union (ACLU). Az érvelésük nemcsak azon alapult, hogy az Első Kiegészítés alapján ez szükségtelen korlátozás, hanem azon is, hogy a weblap-szolgáltatók nem tudják a végponton tartózkodó személy életkorát megbízhatóan ellenőrizni. Végül a Reno v. ACLU*1923* ügyben a Legfelsőbb Bíróság megállapította, hogy az internetes szólást ugyanaz a szabadság illeti meg mint a nyomtatott sajtóbeli szólást, (és nem a közvetített média - televízó és rádió - szólásszintjét kell alkalmazni), mert a többségi véleményt fogalmazó John Paul Stevens szerint a sugárzott médiumok esetén nem tudjuk mivel találjuk szemben magunkat, míg az Interneten tudatosan kell rákattintanunk bizonyos tartalmakra.
A CDA tartalomszabályozással kapcsolatos korlátozásai tehát elbuktak, így csak a nevezetes 230 szakasz maradt hatályban, amely ezután, (és máig) szabályozza a platformok tevékenységét is, és amelynek az a címe, hogy „A sértő anyagok magánblokkolása és figyelése”. Itt a (c) bekezdés címe pedig „A jó szamaritánus sértő anyagokra vonatkozó blokkolásának és figyelésének védelme”. Az első bekezdés („A kiadó vagy a beszélő minősítése”) szerint:
A számítógépes interaktív szolgáltatás nyújtója vagy felhasználója nem tekinthető semmilyen olyan információ kiadójának vagy közlőjének, amelyet egy másik információs tartalom- szolgáltató szolgáltatott.
Bár legtöbben ezt az első bekezdést szokták idézni, a második legalább ilyen fontos:
Polgári jogi felelősség - A számítógépes interaktív szolgáltatás nyújtója vagy felhasználója nem felelős semmilyen olyan cselekvésért,
- amelyet szándékosan, jóhiszeműen tanúsít annak érdekében hogy korlátozza a letöltést, vagy hozzáférést (access or availability) erkölcstelen, szexuális vágy felkeltésére alkalmas, undorkeltő, fokozottan erőszakos, zaklató, vagy másképp kifogásolható tartalmakhoz.
- Nem vonható felelősségre az (1) bekezdésben leírt anyagokhoz való hozzáférés korlátozására irányuló technikai eszközök engedélyezése vagy hozzáférhetővé tétele érdekében tett intézkedések miatt.
Ezzel a jogalkotó teljes mértékben a magánszabályozás hatálya alá vonta az internetes tartalmak kérdését, hiszen nemcsak azt mondta ki, hogy az illegális tartalmakért az online szolgáltató nem felel, hanem azt is, hogy ugyanakkor bármit megtehet a „kifogásolható” tartalmak korlátozásáért. Ezt az értelmezést megerősítette a Zeran v. AOL*1924* ügy is, amelyben egy magánszemély neve jelent meg sértő kontextusban, aki az America Online tárhelyszolgáltatót akarta becsületsértésért perelni, amelyet végül a bíróság nem engedélyezett – mondván, a szolgáltatónak nem áll fenn semmilyen felelőssége a tartalom vonatkozásában.
A rendelkezést kezdettől érték kritikák*1925*, de voltaképp kiállta az idő próbáját egészen addig, amíg meg nem erősödtek a platformok, azaz nagyjából a 2010-es évek elejéig. A platformok azért bolygatták meg ezt a helyzetet, mert több ponton radikálisan más jellegűek voltak mint az egyszerű weboldalak, vagy tárhelyszolgáltatások. Ezek a különbségek az alábbiakban ragadhatók meg.
(1) Először is a platformok tevékenysége nem passzív, hanem aktív, és jobban hasonlít a szerkesztéshez, mint az egyszerű tároláshoz, ugyanakkor mégsem tekinthető szerkesztésnek a hagyományos értelemben, hiszen mindezt a platformok nem emberekkel, hanem algoritmusok segítségével végzik. Rendezik, osztályozzák, rangsorolják, személyre szabják („gondozzák” – curate) stb. a tartalmat. (2) A felhasználókról a platform jóval több adatot gyűjt, mint egy közvetítő. (3) A platformok részben vagy egészben mindig ezekre az adatokra, (a felhasználói aktivitásokra) építve monetarizálják a szolgáltatásaikat, még akkor is, ha adott esetben átalánydíjat szednek, hiszen ilyenkor is a személyre szabott ajánlásokon keresztül ösztönöznek intenzívebb használatra. Végül (4) a nagyobb platformok a saját területükön nagyon erős hálózati hatásokat okoznak, erre építve tudnak működni, amely gyakran párosul monopolhelyzettel, amelynek igen komoly társadalmi hatásai vannak. A közvetítő szolgáltatók nincsenek ilyen hálózati hatásokra épülő monopolhelyzetben és messze nem ekkorák a társadalmi hatásaik. Nem csoda, hogy a bírói gyakorlat jogfejlesztése mellett a 2010-es évek végén egy sor jogszabályi kezdeményezés született, amelyeket az 1.2. pontban mutatok be.
A CDA 230-cal egyidőben született a Digital Milleneum Copyright Act amelyik egy harmadik, az internet által felvetett problémára próbált jogalkotói választ adni: a szerzői jogilag védett tartalmak kontrollálhatatlan terjedésére az interneten. A felelősségi kérdések, és káros tartalmak mellett ugyanis az internet egyik legneuralgikusabb problémája a 90-es évek közepén a szerzői tartalmak illegális másolása és terjesztése lett. A digitális technológia minden dokumentum, kép, mozgókép másolását könnyűvé tette, és az internet ezek terjesztése elől is eltüntette a korlátokat. (Itt is megszüntetve egy „kapuőrt”, a sokszorosítást kontrolláló kiadókat.) A DMCA, hasonlóan a CDA-hoz más kérdéseket is rendezett, (módosítva a Copyright Act-et), de az itteni témánk szempontjából a lényeges az 512. szakasza, amely a „szerzői jogok megsértéséért vállalt felelősség korlátozása” címet viseli. A rendelkezés nem a „jó szamaritánus”, hanem az „értesítésre felszólítás” konstrukcióját tette magáévá. „A felhasználók felé irányuló rendszereken, vagy hálózatokon található információk” című rész az alábbi módon fogalmaz:
A szolgáltatót nem terheli anyagi, illetve – a (j) pontban foglaltak kivételével – eltiltási vagy egyéb méltányossági felelősség a szerzői jogsértésért a rendszerein, vagy az általa ellenőrzött hálózatokon tárolt, és a felhasználók felé közvetített anyagok tekintetében, ha a szolgáltatónak:
- (A) (i) nincs tényleges tudomása arról, hogy a rendszeren vagy hálózaton lévő anyag vagy az anyagot használó tevékenység jogsértő; (ii) ilyen tényleges ismerete hiányában nincs tudomása olyan tényekről vagy körülményekről, amelyekből jogsértő tevékenység nyilvánvaló; vagy (iii) az ilyen ismeretek vagy ismeretek megszerzése után azonnal intézkedik az anyag eltávolítása vagy az ahhoz való hozzáférés letiltása érdekében;
- nem részesül a jogsértő tevékenységgel közvetlenül kapcsolatba hozható anyagi haszonban, abban az esetben, ha a szolgáltatónak joga és lehetősége van e tevékenység ellenőrzésére; és
- a (3) bekezdésben leírtak szerint az állítólagos jogsértésről szóló értesítést követően gyorsan reagál az állítólagosan jogsértő vagy jogsértő tevékenység tárgyát képező anyag eltávolításával vagy az ahhoz való hozzáférés letiltásával.
A DMCA szintén „elketyegett” hosszú ideig, de már a platformok előtt is mutatott diszfunkcionális működési jeleket.
Bruce Boyden például a rendelkezés 15. születésnapján, tehát már 2013-ban a rendelkezés kudarcáról beszélt.*1926* A kudarc oka szerinte alapvetően egy mennyiségi jellegű kérdés. A szerzői jogtulajdonosok a statisztikák szerint egyetlen hónap alatt 6,5 millió (!) felszólítást küldtek 30.000 weboldalnak.*1927* “A modern jogsértés tartós, mindenütt jelen lévő és óriási léptékű. Ez egy olyan probléma, amelyet valahogy kontrollálni kell, nem pedig (megpróbálni) megakadályozni, ha a jelenlegi szerzői jogi rendszerünk továbbra is működni akar.” Boyden a kudarc okaként kifejezetten a keresőmotorokat és a platformokat jelöli meg. A szerzői jogi jogsértések persze már az internet kezdeteitől jelen vannak, (főként a fájlmegosztó oldalak révén), ám amíg a fájlmegosztó oldalak ellen többé kevésbé fel lehetett venni a harcot az oldal letiltatásával, ez a platformoknál már nincsen így. A hagyományos filemegosztó oldalak esetén a feltöltés sem volt egyszerű, (a filemegosztás pedig kockázatos), és időbe telt, amíg egy hasonló kínálatú oldal fel tudott újra épülni. A közösségi média és a videomegosztó portálok ezzel szemben egyrészt mindenki számára lehetővé teszik a tartalom igen könnyű terjesztését, (egy egyszerű felhasználó is képes a tartalmat könnyedén feltölteni), a keresőmotorok pedig igen könnyen rátalálnak ezekre a tartalmakra. A platformok tehát a szerzői jogsértések problémáját szintén felerősítették. Ettől függetlenül a DMCA 520 jelenleg is hatályos, és a szerzői jogosultakat máig védő jogszabály.
2.2. Jogszabályi kezdeményezések az USA-ban
A 2010-es évek végére világossá vált, hogy a CDA “jó szamaritánus” megoldása valamilyen korrekcióra szorul, de már arról is élénk viták folynak, hogy mi a baj vele. Így nem csoda, ha az is kérdéses, hogy hogyan kellene rajta változtatni: nagyon leegyszerűsítve, míg a konzervatív-republikánus oldal általában „kevesebb” CDA 230-at akar a szólásszabadságra hivatkozva, addig a demokrata oldal inkább „többet” a platformok által generált, vagy felnagyított veszélyekre rámutatva.
Itt néhány közelmúltbeli USA-beli kezdeményezést ismertetek, amelyeket az kapcsol össze, hogy a hagyományos a CDA 230 modellt akarják különböző módszerekkel megreformálni.
2.2.1. Trump 2020-as elnöki rendelete
Donald Trump 2020 májusában írta alá az online cenzúra megelőzéséről szóló elnöki rendeletet.*1928* Ez bevezetésében így fogalmaz:
A Twitter, a Facebook, az Instagram és a YouTube hatalmas, ha nem példátlan hatalommal rendelkezik a nyilvános események értelmezésének alakításában; információk cenzúrázására, törlésére vagy eltüntetésére; és annak szabályozásában, hogy az emberek mit látnak vagy nem.*1929*
Majd a 2. cikkben így folytatja:
Az Egyesült Államok célja annak biztosítása, hogy a törvény által megengedett maximális mértékig ez a rendelkezés (a CDA 230) ne torzuljon el úgy, hogy felelősségvédelmet biztosít azon online platformok számára, amelyek – ahelyett, hogy „jóhiszeműen” eltávolítanák a kifogásolható tartalmat – inkább maguk is részt vesznek megtévesztő vagy hamis ürügyként szolgáló cselekedetekben (amelyek gyakran ellentétesek a szolgáltatási feltételeikkel), hogy elfojtsák azokat a nézőpontokat, amelyekkel nem értenek egyet.
Ezért a rendelet utasítja az összes kormányzati szervezetet, hogy a CDA 230-at megszorítóan értelmezzék, és kezdeményezzenek egy jogértelmező állásfoglalást a Federal Trade Commissionnál (az USA versenyhatóságánál) amely tisztázná a „jó szamaritánus” cselekedetek és a szerkesztés egymáshoz képesti viszonyát. Konkrétan a rendelet azt írja elő, hogy amennyiben a platform nem jóhiszeműen cselekedett az eltávolításkor, ebben az esetben nem védi őt az (1) bekezdés szerinti szabály. A „nem jóhiszemű” magatartásra pedig a rendelet két esetet említ: a megtévesztő, hamis, vagy a szolgáltató feltételeivel ellentétes magatartást, illetve a megfelelő előzetes értesítés, indokolás és válaszadási lehetőség nélküli magatartást (főként poszt-, vagy fiókkorlátozást, letiltást). Az elnöki rendelet ezen felül még a kormányzati szervek platformokon történő reklámköltéseinek felülvizsgálatát, a platformok tisztességtelen és megtévesztő gyakorlatainak vizsgálatát, és egy, a tagállamok számára mintául szolgáló modelltörvény megalkotását írta elő.
2.2.2. A SAFE TECH Act*1930*
A SAFE TECH Actet, amely valójában egy betűszó, és a jelentése „védelem a csalás, kizsákmányolás, veszélyek, a szélsőségek és a fogyasztói károk ellen (Safeguarding Against Fraud, Exploitation, Threats, Extremism, and Consumer Harms Act) két demokrata szenátor terjesztette elő 2021 májusában. Az egyikük, McEachin weboldala szerint a javaslat célja, hogy a platformokat „biztonságos hellyé tegye”, hiszen magánszabályozás révén képtelenek voltak erre.*1931* A weboldalon belinkelt rövid magyarázó memorandum a javaslat motívumaként kifejezetten megnevezi a capitoliumi zavargást, amelyben több rendőr is meghalt.
Hasonlóképpen, még akkor is, ha a platformok ismételten toborzási és szervező eszközöket biztosítanak erőszakos szélsőséges csoportok számára – többek között szervező infrastruktúraként szolgálnak a Capitolium ostromában részt vevők számára, amelyek több capitoliumi rendőrtiszt halálához vezettek –, a 230. szakasz megvédi a platformokat minden olyan jogi kezdeményezéstől, amely a jogellenes haláleset alapján megpróbálja a felelősségüket megállapítani meggondolatlan és tartós tétlenségükért.*1932*
A javaslat logikája, hogy a CDA 230 hatálya alól (a „jó szamaritánus” immunitás alól) már most is ki kivett illegális tartalmak, (pl. a bűncselekmények, vagy a szerzői jogsértések) listáját bővítené a jogszabály, hatféle tartalomfajtával, amelyet különösen veszélyesnek minősít. Ezek a következők: (1) a fizetett hirdetésekkel okozott károk, (2) azokat (bármilyen) tartalmak, amelyek „helyrehozhatatlan károsodást”, (3) vagy halált okoznak, (4) a cyberstalking (kb. az interneten történő zaklató jellegű követés), amelyek (5) az emberi jogokat sértik, végül (6) a zaklatás, vagy a szexuális irányultság, faj, bőrszín, vallás, leszármazás, nemzetiség alapján történő megfélemlítés. Ezen tartalom-típusok esetén a platformok nem védekezhetnének automatikusan a CDA 230 alapján, így a bíróság előtt megnyílna az esélye annak, hogy a platformok ellen ezekben az esetekben kártérítési pert lehessen nyerni.
A javaslatról Emine Yildrim írt részletes elemzést.*1933*
2.2.3. Az ACCESS Act*1934*
Augmenting Compatibility and Competition by Enabling Service Switching (ACCESS) Act egy 2022 májusában beterjesztett szövetségi törvényjavaslat, amely a nagy platformokat szeretné élénkebb versenybe kényszeríteni, elsősorban az adathordozhatóság előírásával. A tervezet általában célozza a platformokat, (szemben pl. a SAFE TECH Act-tel, vagy a HB20-szal, amely kifejezetten csak a közösségi médiára vonatkozna). A jogszabály lényegét a 3. cikk tartalmazza.
A nagy kommunikációs platform-szolgáltató minden általa üzemeltetett nagy kommunikációs platformhoz átlátható, harmadik felek által elérhető interfészeket tart fenn (beleértve az alkalmazásprogramozási interfészt is), hogy a felhasználói adatok biztonságos továbbítását képes legyen elvégezni egy felhasználóhoz vagy egy versengő kommunikációs szolgáltatóhoz, ha a felhasználó erre utasítja, strukturált, általánosan használt és géppel olvasható formátumban.*1935*
Ez a szabály tehát olyan interfész kialakítására kötelezi a szolgáltatókat, amelyeken keresztül adatokat tudnak átadni. Hasonló szabályt találhatunk az interoperabilitásra vonatkozóan is, ez abban különbözik a fentebbitől, hogy a folyamatos kommunikációra is hasonló interfész kialakítását teszi kötelezővé. A jogszabály elég sok részletszabályt is tartalmaz, (pl. az adatbiztonsági és adatvédelmi sztenderdekre vonatkozóan), de a legfontosabb jellegzetessége, hogy nem egyszerű kötelezésben gondolkodik, hanem eleve „interfészek kialakításában”.
A tervezet ezen felül előírja, hogy az interfészek kialakításában nem lehet egyes szolgáltatókat előnyben részesíteni, és, amennyiben díjat kérnek az interfészhez való csatlakozásért, az nem lehet aránytalanul magas. Az interfészeket nem lehet indokolatlanul megváltoztatni, illetve nem lehet a hozzáférést aránytalanul megnehezíteni.
A jogszabály voltaképpen annak a beismerése, hogy pusztán cselekvésre kötelezésekkel nem lehet versengő platform-ökoszisztémát kialakítani, ehhez bizonyos technikai megoldásokat közvetlenül is elő kell írni.
2.2.4. A CLOUD Act
A CLOUD Act, teljes nevén Clarifying Lawful Overseas Use of Data*1936* 2018 februárjában került a kongresszus elé, és fő célja, hogy az USA által is “megbízhatónak” tartott államok bűnüldöző hatóságait segítse. A jogszabály kiindulópontja az, hogy az internet globális jellege miatt nagyon gyakran előfordul, hogy egy bűncselekmény elkövetésének helye, a bűnelkövető állampolgársága és az adat hozzáférhetősége több országot is érint. Például egy EU területén elkövetett bűncselekménynek lehet EU-n kívüli elkövetője, aki egy USA-beli technológiai óriás szolgáltatásait veszi igénybe, így a bűncselekményhez kapcsolódó adatokhoz ezen a cégen keresztül kell hozzáférni. Ez a helyzet azt eredményezi, hogy a különböző államok jogrendszeri között összeütközések lehetnek, amelyet hagyományosan a jogsegély egyezményekben lefektetett eljárásokkal oldottak fel. (Mutual Legal Assistance Treaties, MLAT)*1937* A MLAT-ok azonban igen nehézkes és lassú eljárást tesznek csak lehetővé, sokszor hónapokig elhúzódnak, miközben gyakran napok, vagy órák alatt kellene információhoz jutni.
A jogszabálynak két fő rendelkezés-csoportja van. Az első rész felhatalmazza az USA-t, hogy megállapodásokat kössön azokkal az országokkal, ahol garantáltnak látja a jogállami normák érvényesülését, (például az emberi jogokat megfelelő intézmények védik, és vannak világos adatvédelmi szabályok) és ezekben a megállapodásokban rendezze a joghatósági (kollíziós) problémákat. Az ilyen megállapodások tehát tisztázzák a jogi helyzetet az adatbirtokos szolgáltatók számára, így ők világos követelményeknek felelhetnek meg. (Így például nem kell az amerikai büntetőeljárási követelmények meglétét vizsgálniuk.) A második rendelkezés-csoport világossá teszi, hogy bármilyen internetes szolgáltató, (beleértve természetesen a platformokat is) kötelezhető a birtokában levő adatok közvetlen kiadására a bűnüldöző hatóságoknak, függetlenül attól hogy az adat fizikailag hol van (milyen országban található szerveren tárolják). A jogszabály előírja, hogy a megállapodások számos, a magánélet védelmét és a polgári szabadságjogokat védő rendelkezést kell tartalmazzanak. Így az adatigénylő megrendeléseket jogszerűen kell megszerezni az adatkérő ország hazai rendszerében. Meghatározott személyeket vagy fiókokat lehet csak megcélozni, a tömeges (nem célzott) adatgyűjtés nem megengedett. A kérésnek ésszerű indoklással kell rendelkeznie, amely artikulált és hiteles tényeken alapul. Független hatóság, vagy bíróság kell felügyelje a kérelmező országában az eljárást. A külföldi megrendelések nem célozhatnak USA állampolgárt vagy az Egyesült Államokban tartózkodó személyt. A megállapodások csak súlyos bűncselekmények, köztük a terrorizmus megelőzésével, felderítésével, kivizsgálásával vagy üldözésével kapcsolatos információk megszerzésére használhatók fel. Így nem használhatók fel például becsületsértő, vagy politikailag kényes tartalmak közzétevői elleni nyomozásra.
A jogszabály alapján megkötött megállapodások tehát lehetővé teszik, hogy egy külföldi nyomozó szerv közvetlenül egy szolgáltatóhoz forduljon, és kérjen ki információt egy meghatározott felhasználóval kapcsolatban. A DOJ folyamatosan frissített honlapján azonban egyértelmű, hogy egyelőre csak az „angolszász világ” (az Egyesült Királyság*1938*, és Ausztrália*1939*) kötötte meg a jogszabály alapján a megállapodásokat, az EU*1940* és Kanada*1941* pedig csak a tárgyalások megkezdéséről adott ki egy közös nyilatkozatot.
2.2.5. A texasi HB20
A texasi 20. számú törvény*1942* az amerikai*1943*, sőt még a hazai sajtóban*1944* is nagy visszhangot kapott, és jelen sorok írásakor a helyzet épp az volt, hogy a törvény alkalmazását a NetChoice és a Computer & Communications Industry Association szervezetek kérelmére első fokon megakasztó bíró*1945*, majd a kerületi fellebviteli bíróság háromtagú tanácsának átengedő határozatai után*1946*, a Legfelsőbb Bíróság újból felfüggesztette*1947*, anélkül, hogy az ügy érdemében döntött volna. Szinte biztos, hogy a jogszabály még tartalmi értelemben is meg fogja járni a Legfelsőbb Bíróságot.
A jogszabály azon az amerikai sajátosságon alapszik, amely szerint az Első Alkotmánykiegészítés alapján a platformokat is megilleti a szólásszabadság. Azaz a platformok moderálási döntései szintén élvezik a szólásszabadság védelmét.
A törvény már címében is utal arra, hogy milyen motivációk alapján született, ugyanis a közösségi média-platformokon történő vélemény-nyilvánítás cenzúrájára, illetve más, a digitális véleménynyilvánításba történő beavatkozásokra vonatkozik. Preambulumában kifejti, hogy Texasban minden lakosnak alapvető érdeke fűződik a vélemények szabad cseréjéhez, ahogy az államnak is, és a közösségi médiaplatformok „common carrierek”, mint „a közéleti viták közfórumai”.
A „common carrier” doktrina alkalmazásának felvetése a közösségi médiaplatformok vonatkozásában nem új gondolat. Legutóbb Eugene Volokh írt egy meggyőző tanulmányt, azzal érvelve, hogy a common carrier doktrina alkalmazása szóba jöhet a platformok kapcsán is.*1948* A doktrina eredetileg valóban a szállítókra (carrier), egész pontosan a vasutakra vonatozott, és az USA-beli 1887-es Interstate Commerce Act használta először a kifejezést. A doktrina magva az, hogy ezek a szolgáltatók nem válogathatnak a megrendelők közt, azaz mindenkit diszkriminációmentesen el kell szállítaniuk, és azon az alapon sem utasíthatnak vissza fuvart, hogy az kényelmetlen, vagy nem profitábilis, valamint tűrniük kell az állami szabályozást.*1949* Később a doktrinát az 1934-es telekommunikációs törvényben kiterjesztették a telekommunikációs szolgáltatókra is*1950*, ahol már a számösszekapcsolás, és a hálózatok megosztásának kötelezettsége is bekerült a jogszabályba.*1951* A doktrina egy változatának tekinthető az internetes hálózatsemlegesség is. A kiindulópontja az a (morális) kérdés, hogy vajon mit szólnánk ahhoz, ha a posta nem lenne hajlandó elvinni az oltásszkeptikus leveleket, vagy a telefontársaságok letiltanának olyan számokat, amelyek tudvalevőleg kötődnek bizonyos jogellenes tevékenységekhez. Volokh elismeri, hogy ezeknek a cégeknek is van szólásszabadságuk, de nem a főtevékenységük körében. Pl. a telefontársaság küldhet a számlák mellé olyan levelet, amelyben elkötelezi magát bizonyos értékek mellett, de beszélgetést nem blokkolhat a tartalma alapján.
A törvény, miközben meglehetősen rossz sajtója támadt, korántsem annyira rossz, mint ahogy állítják. Kétségtelen, hogy az egyik alfejezete, (a cenzúratilalomra vonatkozó) meglehetősen ellentmondásosra sikerült, a többi részeiben azonban szinte semmi radikális, vagy meghökkentő nincsen – éppen ellenkezőleg, az valójában nagyon sok ponton hasonlít az európai kezdeményezésekben megismert megoldásokhoz, főleg a DSA-hoz.
Így, az EU szabályozásához hasonlóan előírná, hogy a közösségi médiaplatformok bizonyos információkat hozzanak a működésükkel kapcsolatban nyilvánosságra. A tartalommenedzsment, adatmenedzsment, és üzleti információik körében a következőket: a tartalomgondozással kapcsolatos gyakorlatukat, hirdetés-elhelyezéssel kapcsolatos gyakorlatukat, moderálási gyakorlatukat, a keresési és rangsorolási algoritmusaikat (nyilván ezek működését, és nem magát a kódot), és a felhasználók teljesítményével (user’s performance) kapcsolatos adatokat.
A platform ezen felül elfogadható (acceptable – ez hasonlít az európai „tisztességes” jelzőre) felhasználási feltételeket kell hogy szabjon, amely a felhasználók tisztességes tájékoztatását, az illegális tartalmakkal kapcsolatos bejelentési eljárások és kapcsolattartási pontok ismertetését, és egy panaszkezelési rendszer működtetését jelent.
Ezen felül megkövetelné a negyedéves átláthatósági jelentés közzétételét, olyan információkról, mint az illegális tartalmakkal kapcsolatos eljárások száma, vagy az automatikus észlelőeszközök, és ezek jellege, valamint – és ez a legfontosabb – a tartalommoderálással kapcsolatos döntéseket részletes bontásban. Így ennek tartalmaznia kellene mások mellett a tartalom eltávolítás, eltüntetés, illetve a fiók eltávolítás, felfüggesztés statisztikai adatait, illetve hogy kik (milyen felhasználói csoportok) voltak ezeknek az intézkedéseknek a célpontjai.
A C. alfejezet létrehozni rendel egy panaszkezelési mechanizmust, amelynek rendelkezésre kell állnia azok számára, akiknek posztját vagy fiókját érintő döntést kell elszenvednie. Ez egyrészt egy könnyen hozzáférhető bejelentési mechanizmus, másrészt egy fellebbezési mechanizmus (a korlátozó döntés ellen), harmadrészt egy a platform számára is szoros határidőkkel bíró eljárás felállítását jelenti.
A törvény szerint az ügyész jogosult kikényszeríteni a fejezet tartalmát. (Szemben a DSA-val, ahol a kulcsszereplő a Digitális Szolgáltatási Koordinátor.)
Eddig a HB20 nem tartalmaz radikális újdonságokat, legfeljebb amerikai szemmel nézve. Ami igazán új a törvényben az, hogy a szöveg végén, (némileg szervetlenül) közöl egy alcímet „A cenzúra tilalma” címmel. Ez a következő tartalmazza:
A közösségi média platformok nem cenzúrázhatnak egy felhasználót, egy felhasználó megnyilvánulását vagy a felhasználó azon képességét, hogy egy másik személy kifejezését fogadják az alábbiak alapján:
- a felhasználó vagy más személy nézőpontja;
- a felhasználó vagy egy másik személy kifejezésében képviselt nézőpont; vagy
- a felhasználó földrajzi elhelyezkedése ebben (Texas) az államban vagy annak bármely részén.
A rendelkezés elsőre elég radikálisnak tűnik, de két korlátozás eleve már a tervezet szövegében is bene van: egyrészt ez a rendelkezés nem érinti a platformok magánjogi felelősségét, másrészt pedig nem vonatkozik azokra a cenzúra-előírásokra, (tartalomszűrési kötelezettségekre), amelyeket szövetségi jogszabály ír elő, és amelyeket például a gyermekek szexuális kihasználása érdekében kérnek vonatkozó szervezetek. Ugyanígy nem vonatkozik a közvetlenül erőszakra felhívó beszédre, amely védett státuszok ellen irányul, (faj, bőrszín, fogyatékosság, vallás nemzetiség, leszármazás, kor, nem és hivatalos személyi jelleg), és arra az esetre sem, amikor a felhasználó maga „cenzúrázza” a tartalmait. A rendelkezés megszegése esetén a bíróság előtt per indítható, amely ideiglenes intézkedéssel tilthatja el a platformot a cenzúrától.
2.2.6. A kaliforniai Assembly Bill 2408*1952*
A 2022 májusában elfogadás előtt álló kaliforniai törvény, a SAFE TECH Act-hez hasonlóan a platformok felelősségének kiterjesztését célozza, de nemcsak a testi sérülés és a halál, mint okozat, hanem a gyermekek függősége esetén is. A jogszabály teljes címe „A közösségi médiaplatformok felelőssége a gyermekek felé”, és a sajtó elsősorban azt hangsúlyozza, hogy lehetőséget ad a szülőknek arra, hogy bepereljék a közösségi médiaplatformokat, ha a gyermekük függővé vált.*1953*
A jogszabály a kaliforniai polgári törvénykönyvet módosítja, és bevezetésében idézi azokat a kutatásokat, amelyeket részben független szervezetek végeztek, részben pedig maga a Facebook, és amelyeket Frances Haugen whistleblower leplezett le. A kutatások egyértelműen azt mutatják – írja a jogszabály bevezetése – hogy a lakosság körében a közösségi médiafüggőség prevalenciája 5%, és a Facebook egyértelműen tudomással bírt és bír arról, hogy a használata addiktív. Az addikciónak különösen súlyos következményei vannak a kamasz gyermekekre, akiknél testképzavart, depressziót és öngyilkossági kísérleteket okozhat. A jogszabály, ahová a rendelkezést beszúrnák, jogilag igen érdekes megoldást alkalmaz. Az 1714 szakasz a szakmai körben elkövetett gondatlan személyi károkozást (personal injury) szabályozza.*1954* Ezen belül két speciális szakmai gondossági kötelmet állapít meg, a fegyvergyártók és fegyverkereskedők felelősségét, valamint azokét, akik alkoholt bocsátanak 21 éven aluli vagy ittas állapotban levő rendelkezésére.*1955* A jogszabály ezt a szakaszt egy (e) bekezdéssel kiegészítve egyrészt kijelenti, hogy a „mindenki” általános alany magában foglalja a közösségi médiát is, a szakmai gondosság pedig kiterjed a közösségi médiaplatform design-jára, szolgáltatásaira, és hozzáférhetőségére, amelyek a gyermek felhasználó függőségét okozzák.*1956* A függőség bizonyításához három feltételnek együttesen kell fennállnia: egyrészt az oldal design-jának, szolgáltatásainak és hozzáférhetőségének lényegi szerepet kel játszania a függőség kialakulásában, másrészt ezen jellegzetességekről ésszerűen előreláthatónak kell lennie, hogy függőséget okozhatnak, harmadrészt pedig, hogy az illető gyermek, akinek a károsodása miatt a képviselője benyújtja a keresetet valóban, bizonyíthatóan függővé vált, és emiatt károsodott.
A jogszabály alapján egyéni keresetet is be lehet nyújtani, de az ügyész által beadott csoportos keresetekre (class action) lehet főként számítani. Az egy főre eső kártérítés összegét a jogszabály 1000 dollárban minimalizálja, és lehetőséget ad bírság (civil penalty) kiszabására is. Amennyiben a személyi kár nem csak a bizonyított függőség, hanem ebből személyi sérülés, étkezési zavar, öngyilkosság, vagy más mentális betegség fakad következményként, a kártérítés összege nem limitált. A közösségi médiacég csak akkor mentesül a felelősség alól, ha egyrészt bizonyítja, hogy rendszeresen végez ellenőzéseket a gyermekekre veszélyes funkciók, felületek, gyakorlatok feltárásáról, és ezek nyomán vagy korrigálja ezeket, vagy megszünteti (leveszi) ezeket a funkciókat.
3. Jogszabályi környezet és jogalkotási kezdeményezések Európában
Ebben a fejezetben a még jelenleg (éppen) hatályos „régi” európai platformszabályozási modellt vizsgálom meg. Ez a szabályozás most már csak rövid ideig lesz hatályban, hiszen a DSA hamarosan fel fogja váltani. Ugyanakkor nem haszontalan megvizsgálni ezt a régi szabályozást, egyrészt amiatt, hogylom meg. Ez a szabályozás most már csak rövid ideig lesz hatályban, hiszen a DSA hamarosan fel fogja váltani. Ugyanakkor nem haszontalan megvizsgálni ezt a régi szabályozást, egyrészt amiatt, hogy hol szorult módosításra, másrészt, hogy az egyes országoknak milyen törekvései vannak a szabályozás meghaladására.
3.1. A jelenlegi szabályozás: a „notice-and-takedown” (safe harbour) modell és ennek érvényesülése
Az európai rendszer első látásra radikálisan különbözik az amerikaitól. Addig a pontig talán van hasonlóság, hogy az EU joga is az általános nyomonkövetési (monitorozási) kötelezettség hiányán (tehát nem a monitorozás tilalmán, ahogy néha félrevezetően emlegetik) alapszik*1957*, azonban az illegális cselekmények vonatkozásában a platformok számára a „tárhelyszolgáltatókra” vonatkozó ún. értesítés-eltávolítási (notice and takedown, NTD) kötelezettséget teszi főszabállyá.
A monitorozási kötelezettség hiánya nyilván a jogellenes tartalmak esetén releváns, és a szabály általános jellegű, de az utóbbi idők fejleményeit tekintve az egyes jogsértés-fajták esetén a jogalkotás és a bírói gyakorlat eltérő irányokba kezdett elmozdulni. Összefoglalóan az mondható el, hogy a 2000-es évek elején hozott általános szabály tényleges érvényesülése annyira eltért az elképzelttől, valamint annyi speciális szabály született az elmúlt években, hogy a platformok világában szinte már inkább kivételnek számít mint főszabálynak.
A két legfontosabb rendelkezést az E-ker irányelv 14. és 15. cikkei tartalmazzák.*1958* E két rendelkezést az egyes tagállamok igen változatos formában ültették át, és az egyes szolgáltatók is elég diverz gyakorlatokat folytattak a végrehajtás és az önszabályozás területén. A továbbiakban egy, a Bizottság által 2019-ben elvégzett felmérésre támaszkodva ismertetem ezeket a gyakorlatokat.*1959*
Az NTD szabályai az E-ker irányelvben elnagyoltak. Ezért a különböző tagállamokban igen változatos jogszabályi megoldások, és körülöttük változatos bírói gyakorlat is kialakult a következő, a jogszabályban foglalt fogalmak értelmezésére vonatkozóan:
- A jogellenes tevékenységek és a „nyilvánvalóan jogellenes” tevékenységek listája (ld. fentebb)
- Mit jelent a „tényleges tudomás” (E-kereskedelmi irányelv (2000/31/EK) 14. cikk (1) bekezdés a) pontja)?
- Ki minősül „közvetítő szolgáltatónak”?
- Az „értesítésre” vonatkozó minimumfeltételek (mit kell tartalmaznia az értesítésnek, hogy érvényes legyen).
3.1.1. Jogellenes tevékenységek
Hogy mi a jogellenes tevékenyég, az az egész témakör legérzékenyebb pontja, ugyanis ez egy elmosódó határvonalú fogalom. Az NTD eljárások esetén az alábbi jogellenes tevékenységek jöhetnek szóba:
- gyermekpornográfia
- jogellenes gyűlöletbeszéd beleértve a rasszista és homofób tartalmakat
- rágalmazás
- szellemi tulajdon megsértése (szerzői jogok és védjegyek)
- adatvédelmi jogsértések
- fogyasztóvédelmi jogsértések
- terrorista és szélsőséges tartalmak
- illegális árucikkek árusítása
- illegális gyógyszerek
- illegális banki tevékenység
- malware és spam.
Természetesen látható, hogy vannak egyértelmű esetek, ilyen a gyermekpornográfia, vagy a drogok árusítása. De gyakran már az olyan kategóriákról, mint az adatvédelmi, vagy a fogyasztóvédelmi jogsértés is csak alapos vizsgálat után lehet eldönteni, hogy az illegális kategóriába esnek-e. A becsületsértések és rágalmazások, illetve a „szélsőséges tartalmak” nagy része pedig igen gyakran „belelóg” a szabad vélemény-nyilvánításba. Ezért sok ország célszerűségi megfontolásokból különböztet a „nyilvánvalóan jogellenes” és az ilyennek nem tekinthető kategóriák közt.*1960* A később ismertetendő NetzDG például ilyen. Ez sok esetben megoldja a problémát, de azt is tudni kell, hogy az NTD eljárások elsöprő többsége az idézett felmérés szerint a szerzői jogsértések, és a rágalmazás (becsületsértés) kategóriájába esik, amelyek közül utóbbi a klasszikusan nehezen eldönthető kategória.
3.1.2. A tényleges tudomás fogalma
A tényleges tudomás a legtöbb EU-s tagállam gyakorlatában nemcsak a hatóságok, illetve a bíróság által történő jelzést jelenti, (ez a nyilvánvaló eset), hanem, több helyen a bírói gyakorlat alapján az olyan felhasználói bejelentéseket is, amelyek egyértelműen megjelölik a jogsértő tartalmat, és egyébként látszik rajtuk, hogy „nyilvánvalóan jogellenesek”. A legtöbb esetben ez a bírói gyakorlat a szerzői jogsértések körül alakult ki. Az EU országai egyébként ez alapján hat kategóriába sorolhatók, amelyet az alábbi ábra mutat.
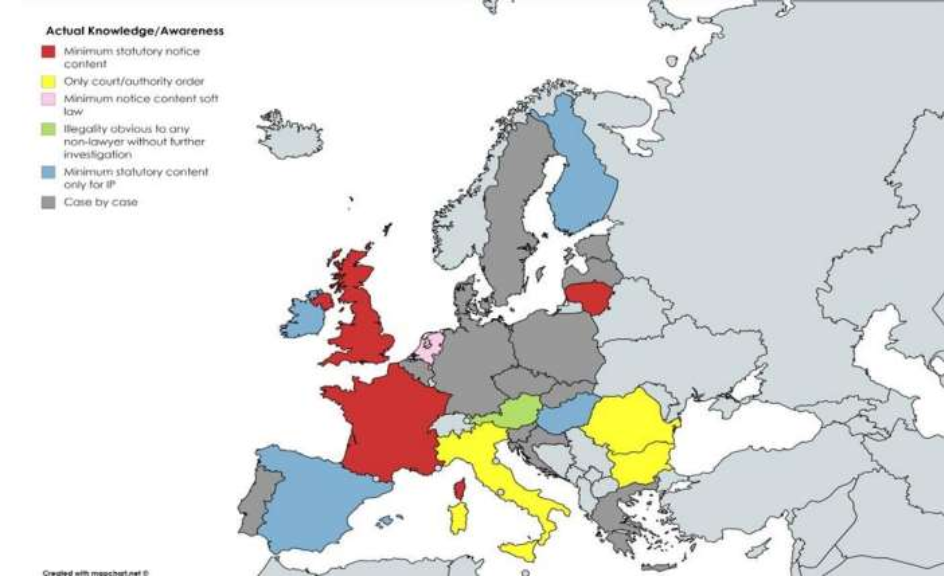
1. ábra. Az értesítés és a tényleges tudomás tartalma az egyes EU tagállamokban*1961*
Jelmagyarázat (felülről lefelé): piros – minimum értesítési tartalom törvényben definiálva, sárga – csak bírósági vagy hatósági értesítés, lila – a minimum értesítési tartalom soft law-ban definiálva (Belgium), zöld – a jogellenesség egyértelmű bármely nem-jogász számára is további vizsgálat nélkül, kék – minimum törvényi értesítési tartalom csak az szellemi tulajdonnal kapcsolatos jogsértésekre, szürke – esetről esetre kell eldönteni
3.1.3. Ki a közvetítő szolgáltató?
Az, hogy milyen webes szolgáltatás minősül passzív, pusztán technikai szolgáltatásnak szintén változó tartalmú. Itt két álláspont létezik. Az egyik szélsőséges álláspont szerint, amelyet pl. Niilo Jääskinen főtanácsnok képviselt az EuB előtt még 2011-ben lezajlott L’Oréal v eBay ügyben*1962*, ez alá a kategória alá csak az internet-hozzáférés, és a gyorsítótár-szolgáltatók tartoznának. Ez alapján a platformok semmiképpen sem mentesülhetnének. A másik álláspont (amit egyébként ebben az ügyben a bíróság is magáévá tett) valamilyen automatikus szerkesztést, rendezést, „tartalomgondozást” még megenged, sőt azt is, hogy ezért a platform jutalékot kapjon. A választóvíz az aktív szerepnél húzódik, amelyet a bíróság a konkrét ügyben (a webáruház kontextusában) az „eladásra való felkínálások megjelenítésének optimalizálásában vagy azok elősegítésében”*1963* állapított meg. Érdekes, és ennek a gondolatmenetnek némileg ellentmondó az, hogy viszont a videomegosztó szolgáltatókat egészen a legutóbbi időkig passzív szereplőnek (így mentesülőnek) tekintették a legtöbb országban.*1964*
3.1.4. Az értesítés minimumfeltételei
Az értesítési eljárást szintén változatosan szabályozzák törvényi szinten a különböző országokban. Általában csak egyes jogellenesség típusokra és/vagy szolgáltató-típusokra terjednek ki ezek az előírások. Általános, minden jogellenes tartalomra és minden közvetítő szolgáltatóra egyaránt kiterjedő eljárás csak egy helyen van (Litvániában). Van ahol csak a közösségi médiára vonatkozik a szabályozás (pl. a lentebb ismertetett NetzDG-ben Németországban), van ahol csak a blogokra és fórumokra, mint Svédországban, és van ahol csak szerzői jogsértésekre (Magyarország, Finnország), vagy csak rágalmazásra (mint az Egyesült Királyságban).
3.2. A német Netzwerkdurchsetzungsgezetz (NetzDG) és ennek hatósági gyakorlata
3.2.1. A NetzDG előzményei
A német „hálózati kikényszerítési törvényt” (teljes nevén: Gesetz zur Verbesserung der Rechtsdurchsetzung in sozialen Netzwerken, azaz a „Törvény a jog kikényszerítésének javításáról a közösségi hálózatokon”)*1965* 2017-ben fogadta el a német parlament, és a maga nemében az első ilyen jellegű jogszabály volt.*1966* Közvetlen előzményeként a közösségi médiában sokasodó kitiltásokat, fiókfelfüggesztéseket és – ennek ellenére – egyre burjánzó gyűlöletbeszédet és illegális tartalmakat lehet megemlíteni. Az általános előzményekhez képest két speciális esemény is megelőzte a német törvényt. Két német újságíró a Süddeutsche Zeitungban „A Facebook-on belül” címmel 2016 decemberében jelentett meg egy cikket, amely egy 600 fős moderátor-csapat létezéséről rántotta le a leplet.*1967* A cikk arról szólt, hogy a moderátorok milyen munkakörülmények között voltak kénytelen dolgozni, milyen megdöbbentő tartalmakkal kellett szembesülniük, és milyen munkatempóban kellet végezniük a munkájukat. A SZ cikke tette világossá a német közvélemény, sőt bizonyos szempontból a világ közvéleménye számára is, hogy valami nagyon nagy baj van a közösségi hálózatokkal, és a helyzet szabályozásért kiált. 2017 nyár elején pedig napvilágra került egy egészen részletes, és sok ponton eléggé meghökkentő szabálykönyv, és világossá vált az, hogy a Facebook a világ különböző pontjain ezrével foglalkoztatott moderátorokat akik ez alapján a szabálykönyv alapján végzik a munkájukat.*1968* Mindkét esemény elég mély nyomot hagyott a német közvéleményben.
3.2.2. A NetzDG főbb rendelkezései
A törvény kiindulópontja az, hogy nem akar változtatni az Eker. irányelv alapvető hozzáállásán, amely a platformok felelőtlenségéből indul ki, illetve csak az értesítéseltávolítási eljárást teszi kötelezővé az illegális tartalmak esetén. Abból a szempontból mégis forradalminak kell minősítenünk, mert a lentebb már „platformjogi” megoldások jó részét már tartalmazza.
Hatalmas előrelépés, hogy egyrészt definiálja a közösségi hálózatokat, és azt, hogy mi minősül egyértelműen illegális tartalomnak. A közösségi hálózat eszerint olyan haszonszerzési céllal üzemeltetett platform, „amelynek célja, hogy a felhasználók bármely tartalmat más felhasználókkal megosszanak vagy a nyilvánosság számára hozzáférhetővé tegyenek”. A „bármely tartalom” kifejezésnek itt jelentősége van, mert például egyes értelmezések szerint ez a megfogalmazás zárja ki a tematikus, vagy vertikális platformokat, mint pl. a Linkedin ebből a körből.*1969* De a jogszabály kifejezetten kizárja a szerkesztett online médiát, és az egyedi üzenetek küldésére szolgáló üzenetküldő szolgáltatásokat. Érdekes, hogy a definíció nem tartalmazza az algoritmikus kontrollt, mint fogalmi elemet. A jogszabály csak a legalább 2 millió felhasználóval rendelkező platformokra vonatkozik, így a méret tulajdonképpen a definíció része.*1970*
A jogellenes tartalom vonatkozásában a német Btk. 19 bűncselekményére utal – olyan cselekményekre, amelyek vagy csak szóban és/vagy képekkel/mozgóképekkel, (vagy ezekkel is) követhetők el. Ezek a következők: 86. § Alkotmányellenes szervezetek propagandaanyagának terjesztése, 86a. § Alkotmányellenes szervezetek jelképeinek használata, 89a. § Állam elleni súlyos erőszakos cselekmény előkészítése, 91. § Erőszakos állam elleni cselekmények elkövetésére buzdító anyagok terjesztése, 100a. § Hazaárulással összefüggő hamisítás (hamisított tartalmak terjesztése), 111. § Bűncselekmények elkövetésére való nyilvános felbujtás, 126. § A köznyugalom megzavarása bűncselekmény elkövetésével való fenyegetéssel, 129. § Bűnszervezetek létrehozása, 129a. § Terrorszervezetek létrehozása, 130. § Közösség elleni uszítás 131. § Erőszakos tartalmak terjesztése, 140. § A bűncselekmények jutalmazása és jóváhagyása, 166. § Vallási hitek és vallási és ideológiai közösségek szidalmazása, 184b. § Gyermekpornográfia terjesztése, beszerzése és birtoklása, 187. § Rágalmazás, 188. § A politikai életben részt vevő személyekkel kapcsolatos rosszindulatú pletyka és rágalmazás, 201a. § A magánélet megsértése fényképek vagy más képek készítésével, 241. § Súlyos bűncselekmény elkövetésével való fenyegetés, 269. § Bizonyító erejű adat hamisítása
Másrészt a törvény a pontosan definiált illegális tartalmak eltávolításával kapcsolatban egy részletesen szabályozott eljárást is definiál. Eszerint a platformnak a „nyilvánvalóan” jogellenes tartalmat 24 órán belül el kell távolítania a felületéről,*1971* a jogellenes tartalmat pedig egy héten belül, és mindezt „hatékony és átlátható” eljárásban kell tennie. A jogszabály az alábbi kritériumokat sorolja fel, mint a hatékonyságot és az átláthatóságot biztosító feltételeket.*1972* A platform fenntartójának azonnal értesülnie kell az illegális tartalmat bejelentő panaszról, (tehát egy erre szolgáló felületet, technológiát kell működtetnie), el kell mentenie, és tárolnia kell 10 héten át a panasszal kapcsolatos bizonyítékokat, haladéktalanul tájékoztatnia kell a panaszost és azt is aki a sérelmezett tartalmat feltöltötte, meg kell indokolnia a döntését, tájékoztatnia kell a feltöltőt, hogy ellenbizonyítás lehetséges, (ez a 2021-es jogszabálymódosítással került be a szövegbe) és arról is, ha a platform büntetőfeljelentést tett. A platform ezen felül köteles a jogsértésekről tájékoztatni a szövetségi nyomozóhatóságokat.
A törvény fontos újítása volt, hogy lehetővé tette, hogy a platformok létrehozzanak egy külső vitarendező fórumot, amelyet a jogszabály „szabályozott önszabályozó szervezetnek”, (Regulierten Selbstregulierung) nevezett el.*1973* Az első ilyen szervezet fel is állt.*1974* Az első tárgyalásokra csak 2020- ban került sor.
Harmadrészt teljesen újszerű megközelítésként közösségi médiaplatformoknak a törvény rendszeres jelentési kötelezettséget ír elő. Minden olyan platform, ahol évente több, mint 100 panasz érkezik illegális tartalommal kapcsolatban, köteles félévente egy szabályozott tartalmú jelentést készíteni és közzétenni. A 17 pontból álló felsorolás többek közt a panasztételi mechanizmus részletes leírását, (beleértve, úgy tűnik, az algoritmikus panaszkezelés részleteit is), a panaszok számának és típusainak leírását, a panaszkezeléssel foglalkozó emberek képzésének és támogatásának körülményeit, a tudományos kutatás céljára rendelkezésre bocsátott adatokat, és a platformok ÁSZF-jeinek tartalomkezelésre vonatkozó részletei bemutatását kell tartalmaznia.*1975*
Első látásra is nyilvánvaló, hogy a hagyományos felelősségi, tartalomszabályozási körben a jogszabály tulajdonképpen semmilyen új kötelezettséget nem statuált a platformok számára, csak megerősíti és egyértelműsíti azokat, amelyeket a platformok amúgy is be kellett tartsanak. Ugyanakkor az eljárások és a részletek egyértelműsítésével (pl. az érintett bűncselekmények felsorolásával), illetve az új átláthatósági, és más ex ante compliance szabályokkal egy nagyon fontos lépést tett a platformszabályozás útján.
3.2.3. A NetzDG hatósági gyakorlata
A NetzDG eredetileg négy kötelezettségcsoportot tartalmazott, amelyek betartatására a Szövetségi Igazságügyi Hivatalt, (Bundesamt für Justiz) jelölte ki.*1976* Ezek: az átláthatósági jelentés készítésének kötelezettsége, a hatékony panaszeljárás működtetése, a kapcsolattartó bejelentése, és a moderátorok képzése. Részletesebben ezek (a később, a módosításokkal bekerült két kiegészítő kötelezettséggel (ellentmondási eljárás és a gyűlöletbűncselekmények jelentésének mechanizmusa) az alábbiak.
- A szolgáltató a 2. § (1) bekezdés 1. mondatától eltérően a [német nyelvű átláthatósági] jelentés megtételét elmulasztja, vagy nem megfelelően, hiánytalanul vagy kellő időben készíti el, vagy nem megfelelően, hiányosan, az előírt módon vagy időben teszi közzé.
- A 3. § (1) bekezdésének 1. mondatával [hatékony és átlátható panaszeljárás működtetése] vagy a 3b. § (1) bekezdésének 1. mondatával [haladéktalan tudomásszerzés az illegális tartalomról] ellentétben […] a vonatkozó eljárás nem megfelelő, vagy nem teljesen elérhető,
- A 3. § (4) bekezdésében írt kötelezettségeket megszegi. („A panaszok kezelését a közösségi oldal vezetőségének havi ellenőrzésekkel figyelemmel kell kísérnie. A beérkezett panaszok kezelésének szervezési hiányosságait haladéktalanul meg kell szüntetni.”)
- A közösségi oldal vezetőségének rendszeresen, de legalább félévente német nyelvű képzést és támogatási ajánlatot kell tennie a panaszkezelésért felelős személyeknek. • A 3a § alapján nem tesz bejelentést a bűnüldöző szerveknek, vagy az ezzel kapcsolatos eljárás hiányos,
- Végül az 5. §-ban részletezett kapcsolattartót nem jelenti be, vagy az nem elérhető, nem válaszol a megkeresésekre.
A szabálysértések esetén a Hatóságnak alapvetően kétféle jogosítványa van, a bírságolás, és a felügyeleti eljárás lefolytatása.
A bírságolásra vonatkozóan a Hatóság, (még a módosítás előtt) kiadott egy útmutatót,*1977* amely két szabálysértés-típus (nem megfelelő panaszkezelési eljárás, és kapcsolattartó nem megfelelő kijelölése) esetére ad útmutatást a bírság kiszabására vonatkozóan.
A panaszkezelési mechanizmusokkal kapcsolatban ez az anyag hangsúlyozza, hogy a szolgáltató egy- egy esetben elkövethet hibákat, akár egy nem jogellenes tartalom eltávolításával, akár egy jogellenes el nem távolításával. Nem javasolja ilyen egyedi esetekben a bírság kiszabását, különösen az el nem távolítás miatt, mert ez a szolgáltatót túlzott óvatosságra, a tartalmak túlmoderálására késztetheti. A bírságot csak akkor tartja indokoltnak, ha az rendszerszintű (szisztemikus) hiányosságokat jelez, és ismétlődően, vagy tömegesen fordul elő.*1978*
A kapcsolattartó kijelölésével kapcsolatos kötelezettségszegésről az anyag megállapítja, hogy ennek fő motívuma az volt, hogy a közösségi médiaszolgáltatók esetén gyakran fordul elő, hogy a döntéshozók külföldiek, a kapcsolattartók nehezen elérhetők. A bírság akkor is kiszabható, ha a szolgáltató nem publikálja az érintett személy elérhetőségét, vagy csak elavult információ érhető el a vonatkozó oldalon. Ez egyébként az az eset, amikor a bírság magánszemélyre is kiróható. (A német közigazgatási kódex szerint a jogi személy bírságösszege tízszerese lehet a magánszemélyének. A gondatlan szabályszegésekért a bírságösszeg fele jár.)*1979*
A bírságot a Hatóság egy négylépéses folyamatban szabja ki. Előbb meghatározza az alapösszeget a jogsértés alapján. Ez szintén több lépcsőben történik, mindenekelőtt besorolják a közösségi médiaplatformot a nagysága alapján egy kategóriába. (A-tól D-ig, ahol az A a 20 millió felhasználó feletti, a D pedig a 2 millió alatti. Ezen az első lépésen belül a második allépés a jogsértés súlyának meghatározása. Itt öt kategória van, a kirívóan súlyostól a csekélyig. A két felső kategóriát az anyag csak kivételes esetekben ajánlja alkalmazni.
A második lépésben, amikor a jogsértő és a jogsértés első besorolása megtörtént, lényegében az enyhítő és a súlyosító körülményeket veszik számításba. Enyhítő körülmény a jogsértés elismerése, az együttműködés a hatóságokkal, a javító intézkedések vállalása, az elhúzódó eljárás, míg súlyosítóak az ismételt jogsértés, a makacs tagadás,
Harmadik lépésben a jogsértő anyagi körülményeit mérlegelik, végül a negyedik lépésben (esetlegesen) elrendelhetik a jogsértéssel elért előny visszafizetését is.
Az egyes jogsértésekre vonatkozóan az alapbíráság kiszabását az anyagban táblázatok segítik, ezeket itt nem ismertetem részletesen*1980*, csak jelzem, hogy a tipikus bírságösszegek a jogi személyek esetén 500 000 EUR-tól 40 millió EUR-ig, míg magánszemélyek esetén 5000-től 400.000 EUR-ig terjedhetnek. Az előbbi értelemszerűen a legkisebb platformok legenyhébb jogsértései esetén, míg az utóbbi a legnagyobb platformok „extrém súlyos” szabályszegései esetén jöhet szóba. A bírságolás tényleges gyakorlatáról nagyon keveset tudunk, mert a Hatóság csak az aggregált számokat közli a jelentésében. A Handelsblatt napilap egy parlamenti képviselői kérdésre született válasz nyomán írta meg 2020 elején, hogy a jogszabály első évében a kiszabott bírságok száma 1300 körül alakult.*1981* (Egy FPD-s politikus éppen erre magas számra hivatkozva nyilatkozta azt, hogy egy „bürokráciaszörnyet” hoztak létre a jogszabállyal.) A panaszok nagy része a (1167) az illegális panaszokkal kapcsolatos bejelentési mechanizmus hiányosságai miatt volt. 53 bírság született az engedélyezett címzett kijelölésének kötelezettségéhez, és 25 a közösségi hálózatok átláthatósági jelentéseihez kapcsolódóan.*1982*
A törvény érvényesülésével kapcsolatban tanulságos az a szakértői anyag is, amely 2019 nyarán született.*1983* Ebben az anyagban már szerepelnek azok a javaslatok, amelyek később a 2021-es módosításba is belekerülnek, így például a tartalmak eltávolítása elleni felszólalás (ellentmondás lehetőségének felvetése.) Az anyag egyébként a véleménynyilvánítási szabadság „privatizálását” tekinti a legnagyobb kockázatnak. A felügyeleti (ajánlási) eljárásokról még kevesebb információnk van, mint a bírságolási eljárásokról. A Hatóság honlapja szerint ezeket ugyanazokkal a közigazgatási szabálysértésekkel kapcsolatban lehet lefolytatni, mint a bírságolási eljárásokat.*1984* A Hivatal 2021-es beszámolója szerint*1985*, amely szinte kizárólag csak az eljárások számát tartalmazza, a NetzDG alapján indult új felügyeleti eljárások száma összesen 65 darab volt, ebből 45 darabot tett ki az „egyéb” kategória, ahol valószínűleg csak információt kértek be a közösségi hálózatoktól. („knowlegde management”) Számottevő mennyiségű felügyeleti eljárás két területen volt 2021-ben, a 3. § (1) második mondata (Panaszeljárás nem megfelelő volta) és a 3b (1) (Ellentmondás lehetősége a panaszeljárásban) jogszabály-helyekre alapozva. A 2021-es beszámoló egyébként azt is mutatja, hogy a bírságolások száma is jelentősen lecsökkent, nagyjából a 2019-es értékek felére.
3.2.4. A NetzDG módosítása
A jogszabályt már a megalkotásának pillanataiban is rengeteg kritika érte. Sokan azt sérelmezték, hogy gyakorlatilag teljesen privatizálja a jogszabályok betartatását, azaz a tartalomszabályozást, és ezt sem a panaszmechanizmus, sem pedig az átláthatósági jelentések nem fogják tudni kompenzálni. Utóbbiak annál inkább sem, mert a Facebook megvalósította ugyan a NetzDG szerinti panaszeljárást, ugyanakkor fenntartotta a saját panaszeljárását is. És míg az előbbi 7 (!), az utóbbi egyetlen kattintással volt elérhető, így nem meglepő, hogy az emberek gyakorlatilag nem használták a hivatalos mechanizmust. A Facebook egyébként ezért a trükkért 2 millió eurónyi bírságot kapott az Igazságügyi Hivataltól.*1986* A helyzet a Google esetén nagyon hasonló volt egy 2019-ben született kutatás szerint.*1987*
2021 nyarán azután sor is került a jogszabály módosítására. Az Igazságügyi Minisztérium indokolása szerint persze a NetzDG „bevált” és csak a „javítására” volt szükség.*1988* Mit tartalmazott a módosítás?
A 3a § a közösségi hálózat számára előírja, hogy köteles a Szövetségi Bűnügyi Rendőrség számára egy kifejezetten erre a célra fejlesztett felületen keresztül azonnal jelentenie kell egyes bűncselekményeket. A bejelentésnek tartalmaznia kell a tartalomra vonatkozó alapadatokat, (mint pl. az URL és a közzététel időpontja), valamint a közzétevőre vonatkozó alapvető adatokat. A szolgáltatónak ezen felül magáról az eljárásról, és azok alkalmazásáról köteles tájékoztatást adni a Szövetségi Igazságügyi Hivatalnak, a NetzDG általános felügyeleti hatóságának.
A 3b §-ban a módosítás létrehoz egy „ellentmondási eljárást”, azokban az esetekben, amikor a tartalom nem „nyilvánvalóan” jogellenes. (A tapasztalatok szerint ez a leggyakoribb eset.) A rendelkezés szerint mind a tartalom feltöltője, mind a tartalom bepanaszolója két héten belül kérheti a jogsértő tartalommal kapcsolatos panasz miatt hozott határozat (a tartalom törlésének) a felülvizsgálatát. Az eljárásban mindkét fél kifejtheti az álláspontját. Fontos látni, hogy a tartalom előbb lekerül a felületről, a jogorvoslati eljárás pedig csak ezután indulhat meg, és ezt többen kifogásolták, hiszen ez komolyan sérti a tartalom feltöltőjének szólásszabadságát. Az eljárás védelmezői ugyanakkor azzal érvelnek, hogy a jogellenes tartalmak nem-eltávolítása sokkal nagyobb sérelmet okoz, mint a jogszerű tartalmak eltávolítása egy rövid időre.
A 3c § a szabályozott önszabályozó testület mellett egy másik külső vitarendező szervezet (Schlichtung – „választottbíróság”) létrehozását is lehetővé teszi a Hatóság számára. A testülethez a „rendes” panaszeljárás után lehet fordulni. Az ilyen testületek ellenőrzését, engedélyezését a Hatóság végzi.
A 3d és 3f §-ok a videomegosztó szolgáltatókat szabályozó új rendelkezéseket szúrtak be a jogszabályba. A 3d a videomegosztó szolgáltatók fogalmát határozza meg, illetve bizonyos kivételekkel kiterjeszti rájuk is a közösségi médiára vonatkozó kötelezettségeket, például a súlyos bűncselekmények bejelentésére vonatkozó kötelezettséget. A 3f a Hatóság által létrehozott választottbíróság hatáskörét kiterjeszti a videomegosztó szolgáltatókra is.
Ezen felül kötelezték a platformokat arra, hogy amennyiben a rágalmazó, vagy becsületsértő anyagokról a bíróság kimondja, hogy ilyennek minősülnek, a platformnak azonnal ki kell adnia a tartalom előállítójának adatait. (Ezzel kapcsolatban korábban voltak olyan tapasztalatok, hogy a platform nem volt hajlandó erre.)
A módosítás végül bezárta a saját és a NetzDG szerinti panaszmechanizmus közötti különbségtételt, és a saját mechanizmus nem transzparens működtetését, illetve a hatósági felügyeleti mechanizmuson is változtatott, amennyiben a hatóságnak előretekintő ajánlások kibocsátásának a lehetőségét is megadta, a csak utólag kiszabható bírság mellett. Mint ezt fentebb láthattuk, 2021-ben már el is indult 65 ilyen eljárás. Ezekről egyelőre nem találtam részletesebb információkat.
3.3. Az osztrák platform-törvénycsomagok és ezek hatósági gyakorlata
A német NetzDG mintájára 2020 őszén Ausztriában is elfogadtak két jogszabály-csomagot az internetes platformok, és ezen belül természetesen elsősorban a közösségi médiaszolgáltatások szabályozására.
Az első jogszabály-csomag az ún. HinBG összesen 10 jogszabályt módosít, egészen a Ptk.tól kezdve bizonyos eljárási kódexeken és az E-kereskedelmi törvényen keresztül egészen a Btk.-ig és a médiatörvényig. A módosítások fókusza a „gyűlölet elleni küzdelem”, ahogy azt a jogszabály elnevezése is mutatja. („Hass-im-Netz-Bekampf-Gezetz”)*1989* A jogszabály talán legfontosabb rendelkezése a „felhatalmazáson alapuló eljárás” vagy „mandátumeljárás” bevezetése a polgári perrendtartásba*1990*. Ez alapján a bíróság, amennyiben a kommunikációs hálózaton megvalósuló jogsértést egyértelműen bizonyítottnak találja, az alperest azonnal eltilthatja ideiglenes intézkedéssel is a jogsértéstől. Az alperes 14 napon belül emelhet kifogást, de ez nem érinti a jogsértő tartalom blokkolását. A jogszabály 2021 január 1-jén lépett hatályba, 2021 nyarán még nem álltak rendelkezésre tapasztalatok az új eljárással kapcsolatban. Az Igazságügyi Minisztérium jól átlátható útmutatót publikált*1991*, amely az állampolgárok számára érthetően magyarázza el az új eljárás lényegét. Az eljárást a felperes lakóhelye szerinti helyi bíróságon lehet egy űrlap segítségével megindítani, a jogi képviselet benne nem kötelező.
A második jogszabály (KoPl-G, Kommunikationsplattformen-Gesetz)*1992* logikája sokban hasonlít a NetzDG-re.
A jogszabály, először is definiálja a „kommunikációs platform” fogalmát*1993*. Az osztrák törvény elég alacsonyan húzza meg a platformtörvény hatálya alá tartozó szolgáltatásokat, mert 100.000 felhasználó és 500.000 EUR árbevétel már a törvény hatály alá vonja ezeket. Funkcionálisan a definíció szerint a platform az az információs társadalommal összefüggő szolgáltatás, „amelynek fő célja vagy alapvető funkciója, hogy a felhasználók és a többi felhasználó szélesebb köre között lehetővé tegye a szóbeli, írott, hang- vagy képi gondolatokat tartalmazó kommunikáció vagy információ cseréjét tömeges terjesztés útján”. Kifejezetten kizártak a fogalom alól a nonproft online enciklopédiák, (a Wikipedia), az oktatási platformok és a hagyományos média szerkesztett weblapjai, portáljai.
Másodszor, már a NetzDG tapasztalataira is építve előírja a jogellenes tartalmak megfelelő bejelentési eljárásának létrehozását, megfelelő panaszkezelési (felülvizsgálati) eljárás felállítását (3. §) a platformok számára átláthatósági jelentések közzétételét (4. §), felelős kapcsolattartók kijelölését (5. §), külső panasztestület felállítását (7. §). A jogszabály rendelkezéseinek kikényszerítésére azonban a KommAustriát, (Kommunikationsbehörde Austria) az osztrák Médiahatóságot hatalmazza fel. A Médiahatóság bizonyos feladatait a RTR (Rundfunk und Telekom Regulierungs) Gmbh-n keresztül látja el.
2021 nyarán a KommAustria – részben a rossz németországi tapasztalatok alapján – kiadott egy rendeletet, amely a platformok átláthatósági jelentéseinek részletes szabályait írja le.*1994* A jelentés felépítését az alábbiakban határozza meg:
- Általános erőfeszítések az illegális tartalom megelőzésére (5. §);
- Jelentéstételi eljárás (6. §);
- Felülvizsgálati eljárás (7. szakasz);
- Adatáttekintés (8. §) is
- Szervezési, személyi és technikai óvintézkedések (9. §).
Az illegális tartalmak megelőzésére irányuló erőfeszítések kapcsán a jelentésben az alábbi témakörökre kell kitérni:
- Jogellenes tartalomra vonatkozó közösségi szabályok leírása;
- A szolgáltató számára az illegális tartalom blokkolása terén a platform-specifikus kihívások leírása, beleértve a megtett ellenintézkedéseket is;
- Azon területek bemutatása, amelyeken automatizált eszközöket használnak az illegális tartalom törlésére vagy blokkolására, valamint az automatikus törlés vagy blokkolás és a moderálás közötti kapcsolat bemutatása;
- A túlterhelés elkerülése érdekében hozott intézkedések.
A rendelet ezen felül tartalmazza a jelentéstételi eljárás részletes leírását, a panasz ellen benyújtott felülvizsgálati eljárás leírását, részletes leírást és táblázatokat a jelentendő adatokról, és a szervezeti, személyi és technikai eszközök részletes leírását, beleértve például a moderátor-csapatok létszámát, belső hierarchiáját, a nyelvtudásukat, a képzési és a minőségbiztosítási intézkedéseket.
Az RTR egy online panaszirodát is működtet*1995*, ahol hangsúlyozottan nem konkrét bejegyzéseket, tartalmakat lehet bepanaszolni, hanem tipikusan a platformok passzivitása, vagy a KoPl – G-ben foglalt valamilyen más kötelezettség nemteljesítése ellen lehet bejelentést tenni. A vonatkozó oldal leírása szerint*1996* ilyen, ha a platform nem működtet hatékony illegális tartalom-bejelentő felületet, nem válaszol a kérdésekre, a videomegosztó platform nem működtet gyermekvédelmi rendszert.
A honlap szerint az KommAustria nem túl aktív a platformokra vonatkozó határozatokat illetően. 2021- ből négy döntés található a honlapon*1997*, mind a négy olyan platformok kérelmének az elutasítása, akik szerették volna kivonni magukat a KoPl-G hatálya alól – sikertelenül. A határozatok anonimizáltak, de mindegyikükhöz elég hosszú indokolás tartozik.
3.4. A lengyel „Facebook-törvény”
A világ nagy portáljai 2021 elején adták hírül, hogy a lengyel kormány egy „közösségi média szólásszabadság-törvény” elfogadását javasolja*1998*, illetve azt tervezi, hogy a közösségi média „cenzúráját illegálisnak minősítse”*1999*. A jogszabálynak, egy tanulmányban található narratívája is „jogellenes cenzúrát” emleget, és a jogszabály fő céljaként a szólásszabadság közösségi média általi korlátozásának lebontását nevezi meg. Az ezzel kapcsolatos lengyel érzékenységet pedig a kommunista időszak cenzúrájára vezeti vissza.*2000* Oreizak cikkében abból indul ki, hogy az, hogy a felhasználók gondolkodás nélkül elfogadják a közösségi média felhasználási feltételeit még nem jelenti azt, hogy el kell hogy fogadják annak a szólásszabadsággal kapcsolatos magánszabályozását is. Ameddig a közösségi médiaszolgáltató a nemzeti jog keretei között korlátozza a szólást, (pl. a szerzői jogi tartalmak védelme érdekében), addig nincs is probléma. A probléma ott kezdődik, amikor politikai, vagy morális alapon kezdik el korlátozni a felhasználók beszédét.*2001* A 2021-es lengyel törvény ebben a kontextusban válik érthetővé.
A jogszabály a közösségi médiaoldalakra vonatkozik, amelyeket úgy definiál, hogy azok olyan elektronikus szolgáltatások, amelyeken a felhasználók más felhasználókkal, vagy a nyilvánossággal oszthatnak meg tartalmakat, és legalább 1 millió regisztrált felhasználójuk van. A jogszabály definiálja a „felhasználói fiók” fogalmát, és a „felhasználói fiókhoz való hozzáférés”, valamint a „tartalomhoz való hozzáférés” korlátozásának fogalmait. A két utóbbi definícióban az az érdekes, hogy ezekbe az algoritmusok által hozott korlátozó döntést, és a tartalmak megjelölését (tagelését) is beleérti.
A jogszabály központi rendelkezése, hogy felállítja a Szólásszabadság Tanácsot, amely egy hat évre megválasztott öt fős testület, amely szakértőket tartalmaz, és a lengyel parlament választja meg 3/5- ös többséggel. A testület célja a törvény rendelkezéseinek betartatása és a felügyelete. Ülései nem nyilvánosak, döntéseit szótöbbséggel hozza.
Ami a jogszabály tartalmi részét illeti, a jogszabály kötelezi azokat a közösségi médiaszolgáltatókat, amelyek évente 100 panasznál többet kapnak (mások mellett, de legfőképp) a tartalomkorlátozással, és a fiókkorlátozással kapcsolatban, hogy félévente lengyel nyelven beszámolót készítsenek a panaszokkal kapcsolatos döntéseikről. A jelentést közzé kell tenni a saját honlapon is, de az Elektronikus Kommunikációs Hivatal (Urzędu Komunikacji Elektronicznej, UKE) hivatalos lapjában is. Kötelezi továbbá őket nemzeti kapcsolattartók kijelölésére, akik képviselik a szolgáltatót a bírósági, és egyéb hatósági eljárásokban, a belső ellenőrzések során. A kapcsolattartók személyét és ezek változását is be kell jelenteni az UKE-nél.
Ennél még fontosabb, hogy a jogszabály kötelezi a szolgáltatókat, hogy lengyel nyelven, hatékony és érthető panaszmechanizmust működtessenek ahol a felhasználói fiókok és a tartalmak korlátozását lehet bepanaszolni. Ezen mechanizmus leírásának benne kell lennie a felhasználási feltételekben, (a felhasználókkal kötött szerződésben), úgyszintén érthető formában, lengyel nyelven. Az eljárásnak gyorsnak kell lennie: a panasz befogadásáról a felhasználónak azonnal értesítést kell kapnia, és a döntésnek 48 órán belül meg kell születnie. Ha a döntés az intézkedés visszavonása, (a fiók vagy a tartalom visszaállítása), akkor ennek azonnal meg kell történnie. A döntést indokolni kell, a jogszabályokra és a szolgáltató ÁSZF-ének megfelelő pontjaira történő utalásokkal, valamint utalással arra, hogy a panaszos a Szólásszabadság Tanácshoz, illetve bizonyos esetekben a bírósághoz fordulhat jogorvoslatért. A belső panaszmechanizmus felügyeletével kapcsolatos feladatokat az UKE elnöke látja el.
A Szólásszabadság Tanács eljárását szintén részletezi a lengyel jogszabály. A döntés kézhezvételétől számított hét napon belül a felhasználó (nemcsak a panaszt tevő, hanem minden érintett, így akinek a tartalmát eltávolították, vagy a fiókját felfüggesztették a panasz nyomán, illetve az is, aki bepanaszolta az adott tartalmat, vagy felhasználót) eljárást kezdeményezhet a Tanácsnál, az ügy elektronikus dokumentumainak csatolásával, és a kérésének egyértelmű kinyilvánításával. Az eljárás teljesen elektronikus, így az aláírás is jellemzően, de lehetőség van külön normál aláírással megerősíteni a kérelmet. A Tanács értesíti a nemzeti kapcsolattartót a panaszról, akinek szintén rövid határidővel elő kell terjesztenie az érvelését, a dokumentumait. A Tanács vagy megerősíti a belső eljárás korlátozó döntését és ezzel kinyilvánítja, hogy a tartalom illegális volt, vagy nem, és ezzel azt mondja, hogy az nem volt illegális. A Tanács a döntését 7 (!) napon belül hozza meg. A bizonyítás elég szűk körű a Tanács előtt: csak a felhasználó, a nemzeti kapcsolattartó és a Tanács által (könnyen) beszerezhető, (nagyjából a köztudomású tények szintjére korlátozódó) bizonyítékok használhatók az eljárásban. Így a Tanács nem hallgat meg tanúkat, nem végez helyszíni szemlét, sőt, a feleket sem hallgatja meg személyesen. A döntést 24 órán belül végre kell hajtani, amelyről a kapcsolattartónak a Tanácsot tájékoztatnia kell.
A jogszabály a bírósághoz fordulás egy új formáját is létrehozná, méghozzá az ún. „vakpert”. Ez valójában egy formabontó módon induló személyiségvédelmi perfajta, amelyben ismeretlen személyazonosságú, (névtelenül, vagy álnéven kommentelő) személy ellen is lehet pert indítani a személyiségi jogok megsértéséért, a sérelmes közlést tartalmazó link elküldésével. A felperesnek ezen felül meg kell adnia a lehető legtöbb adatot a jogsértő azonosításához.*2002* A bíróság ezután kikéri az internet-szolgáltatótól a jogsértést elkövető adatait, és a per „normál” személyiségi jogi perként folyik tovább.*2003* A bíróság a szokásos jogkövetkezményeket állapíthatja meg: elrendelheti a közleményhez való hozzáférés blokkolását, a jogsértés tényét tartalmazó közlemény közzétételét, vagy a közlemény mellett figyelemfelhívó jelzés közzétételét.*2004*
A jogszabály-tervezetet társadalmi és tárcaközi egyeztetésre bocsátották, és ennek során néhány apróbb változtatáson esett keresztül.*2005* Ezek nagyobbrészt a Szólásszabadság Tanács felépítését érintik, így például a Tanács elnöke a mindenkori UKE elnök lenne, a szakértői névjegyzékbe (az eljárások során felkért szakértők névjegyzékébe) különböző szervezetek delegálhatnak szakértőket, valamint a javaslatba bevették a DSA-ból és a korábbi „gyűlöletbeszéd-kódexből”*2006* már ismert „megbízható bejelentők” intézményét is.
A javaslatnak természetesen vannak ellenzői is*2007*, és különböző – számomra nem mindig világos politikai - okokból az elfogadása eléggé elhúzódott. Jelen sorok írásakor a javaslatot még mindig nem fogadták el, és lehetséges hogy most már ebben a formájában nem is fogják, hiszen közben az EU-ban megegyezés született a DSA-ról, így a jogszabály szövegét ahhoz is hozzá kell igazítani majd.
3.5. Online Safety Bill*2008* az Egyesült Királyságban
Az Online Safety Bill-t a brit kormány 2021 májusában hozta nyilvánosságra, majd az átdolgozott verzióját 2022 márciusában terjesztette a Parlament elé. A törvény nem kevesebbet szeretne elérni, mint hogy az Egyesült Királyságban legyen a legbiztonságosabb az online tér. Bár a jogszabályt a Parlament honlapja „a világon az elsőnek”*2009* minősíti, és abban a tekintetben kétségtelenül egyedülálló, hogy egy jogszabályba sűrítve kívánja az online (tartalom) szoláltatások és platformok minden aspektusát rendezni. (Az Egyesült Királyság EU-ból történő kilépésével értelemszerűen a DSA már nem fog vonatkozni a brit online világra.) Ugyanakkor természetesen egy sor olyan megoldást tartalmaz, amelyet már más helyekről, így az USA-ból, vagy épp a DSA-ból jól ismerhetünk. (Kockázatelemzés, átláthatósági intézkedések, stb.)
A 213 oldalas szöveget*2010* nehéz összefoglalni röviden, itt csak néhány olyan újításra és megoldásra koncentrálok, amely eltér a máshol ismert megoldásoktól. Az első ilyen, hogy a jogszabály teljesen más utat választ az online szolgáltatások csoportosítására, mint az EU-s szabályok. A javaslat alapvetően kétféle online szolgáltatást szabályoz a „felhasználó és felhasználó közti szolgáltatásokat”, (user to user services, U2U) és a keresőszolgáltatásokat (search services). A két kategórián belül a jogszabály megkülönböztet „egyszerű” szolgáltatásokat, valamint 1 és 2A és 2B típusú szolgáltatásokat, amelyekre többletkötelezettséget ró. A kategóriákat felhasználószám és funkcionalitás alapján rendeli megállapítani a jogszabály 10. melléklete miniszteri rendeleti szinten.
A jogszabály 3., egyben legterjedelmesebb része határozza meg az online szolgáltatásokra rótt kötelezettségeket. Egyebek mellett a következő kötelezettség-csoportokat rója a két nagy szolgáltatás-típusra:
- illegális tartalmakkal kapcsolatos kockázatelemzés
- biztonsági intézkedések megtétele az illegális tartalmakkal kapcsolatban
- gyermekek által is látogatott szolgáltatások esetén külön gyermekvédelmi kockázatelemzés és biztonsági intézkedések megtétele
- felnőttek megóvása bizonyos tartalmaktól
- felhasználók jogainak (felhatalmazottságának) biztosítása (user empowerment)
- demokratikus folyamatok szempontjából fontos tartalmak védelme
- sajtótartalmak védelme
- káros tartalmak bejelentésére szolgáló rendszer működtetése
- csalásra (fraudulent advertisements) irányuló hirdetések kiszűrése
A 6. fejezet kötelezi az OFCOM-ot, (Office of Communications – a brit média- és telekommunikációs hatóságot), hogy készítsen szabályzatokat a különböző illegális tartalmak ellen javasolt intézkedésekre. A rész 7. fejezete részletes definíciókat ad a különböző tartalom-fajtákról, amelyek megítélése és a szolgáltatók ezekkel kapcsolatos kötelezettségei is eltérők. Így külön megítélés alá esik a felhasználói tartalom és a szabályozott felhasználói tartalom, (előbbi a zárt kommunikációs eszközökön továbbított tartalmat jelenti), az elismert újságkiadó által létrehozott tartalom, a keresési tartalom, az illegális tartalom, és ezen belül az elsődleges illegális tartalom (erről ld. a NTD egyes tagállamokban történő implementálásáról szóló 3.1. részt), a gyermekekre káros tartalom, és a felnőttekre káros tartalom. Ezeket a jogszabály csak nagy vonalakban határozza meg, részletes kibontásukat miniszteri rendelet(ek)re bízza.
Az OFCOM tanácsadó bizottságot működtet a dezinformáció tanulmányozására, és rendszeres kutatásokat végez a felhasználói tapasztalatokról. Rendszeresen közzéteszi az átláthatósági jelentéseket.
A 4. rész a U2U szolgáltatókra és a keresőszolgáltatásokra vonatkozó egyéb kötelezettségeket sorolja fel. Ezek:
- a felhasználók azonosításának kötelezettsége (erre az OFCOM adhat ki útmutatást)
- a gyermekekkel kapcsolatos szexuális visszaélések jelentésének kötelezettsége a National Crime Agency-nek (ilyen rendszerek és eljárások működtetése - ebben a tekintetben a jogszabály általános monitorozási kötelezettséget létesít),
- átláthatósági jelentések tétételének kötelezettsége (az OFCOM-nak itt is meghatározó szerepe van).
A jogszabály egyik különlegessége, hogy külön részben (az 5. részben) foglalkozik a pornográf tartalmakat közlő oldalakkal, amelyeknek nem kell platformnak (U2U, vagy kereső) lenniük, tehát ez a rész az „egyszerű” pornográf oldalakat is szabályozza. A pornográf oldalak fő kötelezettsége, hogy biztosítaniuk kell, hogy gyermekek nem férhetnek hozzá a szolgáltatásaikhoz, és itt szintén az OFCOM- nak lesz meghatározó szerepe a részletek kidolgozásában.
A jogszabály a 6. részben lehetőséget ad arra az OFCOM-nak, hogy díj fizetését irányozza elő egyes szolgáltatások számára, amelynek igazodnia kell a világszintű árbevételhez, és minden más, az OFCOM által fontosnak tartott körülményhez. A díj kiszabása miniszteri intézkedés formájában történik.
A terjedelmes 7. rész meghatározza az OFCOM feladatait. Ezek nagyrészt már más részeknél említésre kerültek, de ebben a részben egy általános feladatleírás is szerepel, amellyel a jogszabály kiegészíti az OFCOM-ról szóló jogszabály feladat (hatáskör) listáját. Így az OFCOM feladata:
a polgárok megfelelő védelme a szabályozott szolgáltatásokon megjelenő tartalmak által okozott károkkal szemben azáltal, hogy az ilyen szolgáltatások szolgáltatói megfelelően használják fel az ilyen károk kockázatának csökkentésére tervezett rendszereket és folyamatokat” (77. szakasz (2)
Ezen felül az OFCOM nyilvántartást vezet a különböző kategóriájú szolgáltatókról, nyilvántartja az egyes szolgáltatók kockázatait, (register of risks and risk profiles – 83. szakasz), útmutatásokat ad a kockázatértékelésre vonatkozóan. Az OFCOM-nak természetesen széles körben vannak jogosítványai az információkérésre, kompetens szenior döntéshozó személyének a megjelölésére, vizsgálatok és maghallgatások kezdeményezésére, és bírságok kiszabására. Itt külön felhívom a figyelmet a 111. szakaszra, ahol jól átlátható táblázat foglalja össze az OFCOM által kikényszeríthető követelményeket (enforceable requirements). Érdekesség, hogy a 116. szakasz külön felhatalmazza az OFCOM-ot hogy „proaktív technológiákat” írjon elő bizonyos kötelezettségek teljesítésére, így pl. a gyermekek biztonságának védelmére, vagy a megtévesztő hirdetések kiszűrésére. Az OFCOM egyik legerősebb jogosítványa, hogy komoly jogsértés esetén indítványozhatja a bíróság előtt a szolgáltatás felfüggesztését, vagy a hozzáférés korlátozását is.
4. Bírósági és hatósági gyakorlat az USA-ban
4.1. Korábbi ügyek
Mind az amerikai, mind az európai platformjog formálódásában hatalmas szerepet játszanak a bírósági ügyek, hiszen más életviszonyokhoz hasonlóan a platformokkal kapcsolatos problémák és feszültségek is először a hatóságoknál, majd a bíróságoknál csapódnak le. Ez különösen igaz az USA-ra, ahol, common law rendszerről lévén szó, a bíróságoknak jelentős a jogfejlesztő funkciója. Ebben a pontban természetesen nem tudok minden perről beszámolni, hiszen a platformokat naponta (sőt olykor naponta többször) perlik be*2011*, hanem csak a nagy platformok nagy, „landmark” ügyeiről, és ezekből is csak az általam kiválasztott néhány ügyről.
Egy sor fontos jogeset még a platformok előtt, de a felhasználói tartalmak megjelenése után született, hiszen a platformok előtt a fő probléma a felhasználói tartalmakért viselt felelősség volt. Ezzel kapcsolatban eleinte az volt az álláspont, hogy bárki, akinek van lehetősége törölni a felületéről egy tartalmat, illetve ezt a jogát ténylegesen gyakorolja is, a rajta megjelenő tartalom tekintetében kiadó lesz.*2012* A Stratton Oakmont, Inc. v. Prodigy Services Co. ügyben*2013* a Stratton Oakmont pénzügyi tanácsadó cég perelt be egy internet-szolgáltatót, mert annak Money Talks elnevezésű felületén megjelent egy ismeretlen felhasználó által írt tartalom, amely azt állította, hogy a cég és az ügyvezetője egy nyilvános részvénykibocsátás során szabálytalanul (csaló módon) járt el. A Stratton megnyerte a pert, annak ellenére, hogy ekkorra már volt ellenkező irányba mutató precedens is. Az internet hajnalán ugyanis a Cubby, Inc. v. CompuServe Inc.*2014* ügyben az internetes szolgáltatásokról egy másik bíróság azt mondta ki, hogy azok inkább a „könyvtár” metaforájával írhatók le, így nem felelnek a tartalomért. Mindenesetre a bíróság úgy találta, hogy a Prodigy esetén nem erről van szó: a Prodigy monitorozta, és olykor el is távolította a tartalmakat: ezzel a bíróság bizonyítottnak látta, hogy úgy viselkedik mint egy kiadó. Nemcsak az internetes cégek számára jelentett ez az új, formálódó bírói gyakorlat veszélyt, hanem az amerikai politikai aktorok is felismerték, hogy egy ilyen erős felelősségi konstrukció teljesen megbéníthatja az internet fejlődését, így a Stratton ügyet a CDA 230 megszületésének közvetlen előzményeként emlegetik.
A platformokkal kapcsolatban az első bírósági eljárások már a 2000-es végén elkezdték feszegetni a teljes immunitás határait, így pl. a Roommates ügy*2015*, amelyben a bíróság kiadónak minősítette a szobatárs-kereső platformot, amely olyan személyes adatok megadására kényszerítette a felhasználókat, amely diszkrimináció alapjául szolgálhatott. A bíróság kimondta, hogy „A CDA nem ad mentességet harmadik felek illegális preferenciáinak kifejezésére való rábírására.” A Roommates nemcsak ösztönözte a diszkriminatív, illegális preferenciák közlését de egyenesen keresőkritériumokat épített rá. Európai szemmel nézve itt egy súlyos (anti)diszkriminációs és adatvédelmi problémáról volt szó, amely elől a platform a CDA 230 mögé szeretett volna „elbújni”, amelyet a bíróság végül nem engedett.
2016-ban az AirBnB a City and County of San Francisco elleni ügyében próbált meg védekezést építeni a CDA 230-ra, amikor San Francisco városa sérelmezte, hogy bár a városi rendelet szerint a rövid távú bérletre használt ingatlanokat be kell jelenteni, az AirBnB-n ingatlant hirdetők szemmel láthatóan nem jelentik ezeket be. Ezért a város módosította a rendeletét, és büntető és polgári jogi értelemben is felelőssé tette az AirBnB-t, amenyiben olyan ingatlan jelenik meg a felületén, amelyet nem regisztráltak. Az AirBnB természetesen azonnal megtámadta a városi rendeletet, és a CDA 230-ra hivatkozott, amely az aktív monitorozási kötelezettség hiányát kimondja. A bíróság ellenben rámutatott, hogy a rendelkezés nem kezeli kiadóként az AirBnB-t, és aktív monitorozásra sem kényszeríti, hiszen nem tiltja meg, hogy az AirBnB olyan tartalmat közöljön, amilyet csak akar. Csak azt mondja, hogy amennyiben díjazást (jutalékot) fogad el olyan ingatlan után, amely nem volt regisztrálva, akkor polgári és büntető felelősséggel tartozik. A városi rendelet semmilyen formában nem sérti sem az AirBnB szólásszabadságát, sem pedig nem minősíti őt kiadóvá ebben az esetben.
4.2. DOJ v Google
A 2020. október 20-án indult, és egyelőre még nem lezárt ügyet a jelentősége miatt ebben a külön pontban tárgyalom. Az USA igazságügyi minisztériuma (Department of Justice, DOJ) és 11 amerikai tagállam egy szövetségi bíróságon perelte be a Google-t az 1890-es monopóliumok ellen hozottSherman Act alapján, azt állítva, hogy a Google jogellenesen tart fent monopolhelyzetet az internetes keresések és a kereséshez kapcsolódó hirdetések piacán.
A 64 oldalas keresetlevél*2016* jelentőségét a DOJ igyekszik történelminek beállítani: sajtóközleményében „monumentálisnak” nevezi a pert mind a saját, mind az amerikai fogyasztók szemszögéből.*2017* Valóban igaz, hogy a per kimenetele befolyásolja majd a Google viselkedését az USA-n, és azon kívül is.
A keresetlevél szerint az 1 billió (ezermilliárd) dollár értékű, és 160 milliárd dollár árbevétellel rendelkező Google az általános internetes keresések piacán mára nagyjából 90%-os részesedéssel rendelkezik. A számítógéppel indított keresések piacán ez az arány ugyan csak 79%, ugyanakkor a mobileszközökről indított keresések esetében csaknem 95%. Az internetes keresések piaca azért minősül releváns piacnak, mert a keresés igen pontos képet ad a felhasználó szándékairól, így különösen értékes információ a hirdetők számára: ez a piac emiatt, a keresetlevél szerint nem vethető össze más hirdetési piaci szegmensekkel, például a televízió, a rádió, vagy a kültéri plakát (billboard) hirdetési szegmenseivel. A keresési, illetve szövegkeresési piac sok szempontból speciális piaci szegmens. Először is, a piacra történő belépés küszöbe rendkívül magas. Ahhoz, hogy bárki megépíthessen egy keresőszoftvert, a hozzá tartozó adattárolási kapacitásokkal, eleve sok milliárd dolláros nagyságrendű invesztíciót igényelne. De ha ezt az akadályt egy szereplő még képes is lenne megugrani, a jó minőségű kereséshez nagy mennyiségű felhasználói adatra, - azaz sok felhasználóra, és az általuk szolgáltatott kritikus mennyiségű adatra, beleértve a keresési, majd az ezt követő kattintási adatokat – van szükség. Ez a jelenség, amelyet hálózati hatásnak (network effect) hívnak, más iparágakból (pl. a telekommunikációs iparból) már korábbról is ismert volt, azonban a keresők piacán, (minden platform-alapú szolgáltatás esetén) nagyon nagy jelentőséggel bír.
Mindezek a tényezők eleve a Google-nak dolgoznak: a kritikus tömeg elérése után ugyanis ezekben a hálózatos iparágakban villámgyorsan kialakulnak a természetes, vagy „ártatlan”, azaz kizárólag az adott cég kiválóságán, ügyességén (merit) alapuló monopóliomok. A Google a DOJ állításai szerint azonban már régóta nem „ártatlan” természetes monopólium, (innocent monopoly) mert az utóbbi években szisztematikusan zárta el az utat a többi kereső elől, főként kizárólagosságot biztosító megállapodások révén. A DOJ keresetének ez a legfőbb érve.
A kizárólagos megállapodások különösen a mobileszközök piacán biztosítanak megbonthatatlan monopóliumot a Google-nak. Mint az ismert a mobileszközöknek alapvetően már csak két nagy „fajtája” van, az iOS operációs rendszerrel működő Apple termékek, és az Android operációs rendszerrel működő mobileszközök. Az iOS felett a Google-nak nincsen kontrollja, de ezen termékek piacán is domináns a Google. Ezt úgy érte el, hogy cserébe azért, hogy az Apple eszközökön az alapbeállítás a Google keresője, a Google nagyjából évi 8-12 milliárd dollárnyi hirdetési árbevételt ad át az Apple-nek. Ez az Apple világszintű árbevételének is tetemes része, így nem véletlen, hogy az Apple igen erősen érdekelt abban, hogy az eszközein a Google keresések minél gyakoribbak legyenek, és hogy az emberek ne változtassanak az alapbeállításon.
Az androidos telefonok piacán a helyzet még egyértelműbb, hiszen az Android szoftver a Google tulajdona. Itt az eszközgyártókat a Google, a saját operációs rendszerével az Androiddal is „fogja”. A keresetlevél leírja azt, ahogy a gyártók elhitték, hogy az Android, - amely egyébként nyílt forráskódú szoftver – használatával majd képesek lesznek a kontrollt megőrizni az eszközük szoftverei felett, - és amely nem következett be. A gyártók ugyanis a Google-lal kötött szerződésekben vállalják, hogy az eszközeik kompatibilisek lesznek az Android Google féle verziójával, azaz nem fejleszthetnek az Androidnak saját „elágazást”, variánst. Ezen felül a szerződés része, hogy a gyártók a Google más alkalmazásait is ajánlják, (a Google alkalmazáscsoportban), sőt, vállalják, hogy a kezdőképernyőre installálják a Google keresőjét, és a Google szoftvereket a telefonról letörölhetetlenné teszik. A Google cserébe „ingyen” (az idézőjel a keresetlevélben is szerepel) biztosítja az Android használati jogát, sőt – akárcsak az Apple esetében – a hirdetési árbevétel egy részét is megosztja a gyártókkal. Így hiába nyílt forráskódú a Google szoftvere, a Google „répával” és „bottal” mégis képes kontrollálni a gyártókat. Az Android végső megerősödése azután akkor követezett be, amikor a szoftvergyártók is elkezdtek az Android platformra applikációkat fejleszteni, ezzel egy önerősítő folyamatot beindítva. Hiszen minél több alkalmazás található az alkalmazás-áruházban egy rendszerhez, az annál vonzóbb lesz. (Ez a hálózati hatás egy újabb verziója.) Az Android, és a vele összecsomagolt Google alkalmazások, beleértve a keresőt is mára megkerülhetetlenül dominálják a mobileszközök világát.
A kereset azt állítja, hogy a Google ezekkel a kizárólagos, vagy legalábbis nagyon előnytelen kilépési lehetőséget biztosító megállapodásaival elzárta a versenyt mások elől, (a lehetséges disztribúciós csatornák, - az eszközök és az operációs rendszer - segítségével), az általános és szöveges keresések piacán, és a hozzá kapcsolódó hirdetési piacon. A DOJ különösen aggasztónak találja, hogy a Google nagyon komoly erőfeszítéseket tesz annak érdekében, hogy a most feljövőben levő új eszköztípusok (szenzorok, okoseszközök) piacára is átvigye ezt az erőfölényét. A Google ezen felül egyre kevesebb gondot fordít arra, hogy az organikus találatok (azaz azok a keresési eredmények, amelyek nem fizetett hirdetések, vagy a Google saját szolgáltatásai) megfelelő helyen jelenjenek meg.
A DOJ ezért a jogsértés megállapítása mellett azt kéri a bíróságtól, hogy tiltsa el a Google-t a versenykorlátozó megállapodásoktól, és tegyen meg minden intézkedést, hogy az internetes keresések piacán a versenyhelyzet feltételei helyreálljanak (restore competitive conditions).
Noha a Google elleni fellépés kizárólag az amerikai piacra vonatkozik, teljesen nyilvánvaló, hogy az ügynek a világ minden országára kiható következményei lehetnek. Azonban többen vannak, akik szerint a DOJ elvétette a célt: egyszerűen túl szűk területen támadta meg a Google gyakorlatát, és még ezen a szűk területen sem biztos hogy győzhet. A fő kérdés ugyanis az, hogy vajon akár a jelenlegi amerikai, akár az EU-s bírságok érdemben tudnak-e változtatni azon a helyzeten, hogy a Google 90% körüli részesedéssel rendelkezik az internetes keresések területén, és még csak a távoli láthatáron sincsen cég, amely a közeljövőben befoghatná.
4.3. Bírságok
Az USA hatóságai elég hosszú időn keresztül nézték tétlenül a Facebook és a Google felemelkedését, monopolhelyzetének kialakulását, és enyhén szólva is vitatható gyakorlatait. A fordulópont 2019-ben következett be, amikor az USA hatóságai összehangolt támadást indítottak a két nagy platform ellen. Ennek eredményeképp a Facebook az USA-ban 2019 nyarán egyetlen hét leforgása alatt kötött egy 5 milliárd dolláros egyezséget az USA versenyhatóságával a Federal Trade Commission-nel*2018*, és egy 100 milllió dollárosat az USA Értékpapír és Tőzsdefelügyeletével*2019*, a Securities and Exchange Commissionnel.
De még ez sem volt elég ahhoz, hogy a techóriások megnyugodhassanak, ugyanis 2020 decemberében a Facebook ellen az FTC és 46 tagállam indított a Whatsapp és az Instagram felvásárlása ügyében antitröszt eljárást*2020*, az Európai Bizottság pedig 2021 júniusában, - ugyanebben az ügyben. A Google ellen 2020 októberében indított antitröszt eljárást az Igazságügyi Minisztérium, és tizenegy tagállam, amelyről fentebb részletesen írtam.*2021* És mindez valószínűleg csak a kezdet, hiszen új korszak kezdődhet azzal, hogy Lina Khan-t*2022* a platformok monopolhelyzetét újraértelmező, és ezek ellen elszántan küzdő versenyjogászt nevezték ki az FTC élére. Khan egy 2021 szeptemberi, az FTC dolgozóinak írt memorandumában az egyik legfontosabb prioritásként a „domináns közvetítők, és a kisajátító üzleti modellek” elleni harcot nevezte meg. Így fogalmaz:
A kutatások dokumentálják, hogy a kapuőrök és a domináns közvetítők a gazdaságban hogyan tudták kihasználni kritikus piaci pozíciójukat a díjak emelésére, a feltételek diktálására, valamint piaci erejük védelmére és kiterjesztésére. Azok az üzleti modellek, amelyek központosítják az irányítást és a nyereséget, miközben kiszervezik a kockázatot, a felelősséget és a költségeket, szintén különös vizsgálatot igényelnek, mivel az irányító cég és a függő entitások közötti mélyen aszimmetrikus kapcsolatok lehetőséget adnak a visszaélésekre.*2023*
A bírságolások és vizsgálatok tehát nem állnak meg: a legfrissebb hírek szerint az FTC 2022 májusában a Twittert bírságolta meg, mert a felhasználók személyes adatait – ígéretei ellenére – a megjelölt célokon („a biztonság fokozása”) kívüli célra, egészen pontosan hirdetések célzására is használta.*2024*
5. Bírósági és hatósági gyakorlat Európában
Európában is egy sor bírósági és hatósági ügy fejlesztette, finomította és értelmezte a platformokkal kapcsolatos szabályozást. Ezek közül két viszonylag friss ügyet, illetve egy friss versenyhivatali döntést emelek ki. Az EJEB témába vágó ügyét, az MTE és Index v Hungary ügyet – magyar vonatkozásai miatt – a magyar gyakorlatnál ismertetem.
5.1. A Glawischnig-Piesczek v. Facebook és a Cyando ügy
A bírósági ügyek az E-ker irányelv 14. és 15. cikkei körül forogtak, a platformok általános nyomonkövetési kötelezettségének terjedelmét és tartalmát és a mentesülés feltételeit taglalták.
Az első ügy a 2019-es Glawischnig-Piesczek v. Facebook. Ebben a felperesre, - aki az osztrák parlament zöld képviselője - tettek a Facebookon gyalázkodó, becsmérlő kijelentéseket, amelyeket a képviselőnő kért eltávolíttatni. Némi huzavona után, (a Facebook nem volt hajlandó eltávolítani a tartalmat) végül a bíróság kötelezte a szolgáltatót a poszt eltávolítására, de ezt csak osztrák területi hatállyal, és a csak a poszt vonatkozásában. Ekkorra azonban az internet, és a Facebook is már tele volt a becsmérlő kijelentésekkel, így a fellebviteli bíróságon már az a konkrét kérdés merült fel, hogy az eltávolításnak nem kell-e területileg egy szélesebb kört, (vagy minden országot), illetve a közlések minden variánsát, (azaz tartalmilag azonos közléseket) is magában foglalnia. Az előzetes döntéshozatali eljárásban megkérdezett EuB azt a döntést hozta, hogy nemcsak a konkrét posztot, hanem minden „azonos értelmű információt” el kell ebben az esetben távolítani, és mindezt „világszinten” kell megtenni.*2025* Az ügy fontos lépés az általános monitorozási kötelezettség hiányának szűkítésére.
A másik az ún. Cyando-ügy.*2026* A Cyando ügy két egymástól függetlenül indult eljárás egyesítése, amelyekben az volt a két kulcskérdés, hogy egyrészt mi minősül „nyilvánossághoz közvetítésnek”, mikor mondhatjuk egy platformra, hogy egy tartalmat „kvázi-kiadóként” kezel, illetve, hogy amennyiben megállapítható hogy nem az, másodlagosan az egyes platformoknak a felhasználóik által feltöltött tartalmak vonatkozásában milyen kötelezettségei vannak – mit jelent az, hogy a tárhelyszolgáltatónak nem kell monitoroznia a rá feltöltött tartalmakat. Mindkét ügyet a jogtulajdonosok indították, a YouTube esetében egy zenei producer egy zeneszáma, míg a második ügyben az Elsevier kiadó egy kiadványa miatt, a Cyando nevű cég által üzemeltetett fájlmegosztó portál ellen. A YouTube ügyben a nemzeti bíróság a YouTube-nak adott igazat, mivel úgy látta, hogy egyrészt a YouTube olyan technikai megoldásokat üzemeltet, amelyekkel folyamatosan képes a szerzői jogsértések nagy részét kiszűrni, másrészt a sérelmezett zeneszámot azonnal eltávolította a felületéről, amikor arról tudomást szerzett. A Cyando esetén a bíróság álláspontja más volt: itt a Cyando egy olyan tárhelyet üzemeltetett, amelyre bárki, ellenőrzés nélkül tudott tartalmakat feltölteni, majd ezeknek a tartalmaknak a linkjét szabadon terjeszthette. Magának a tárhelynek ugyan nem volt sem tartalomjegyzéke, sem keresőfunkciója, azonban a Cyando több esetben sem távolította el azokat a tartalmakat, amelyekre vonatkozóan felszólítást kapott.
Felix Reda és Joschka Selinger egy két részes blogbejegyzésben elemezték a Cyando ügyet, és igen nagy jelentőségűnek értékelik, többek közt azért, mert a bíróság egy több pontból, egymással is összefüggő elemekből álló szempontrendszert dolgozott ki arra vonatkozóan, hogy a platform a „következmények tudatában” cselekszik-e, és ezáltal megvalósul-e a „nyilvánossághoz közvetítés”, amely egyúttal megalapozza a platform elsődleges felelősségét is. Ezek a szempontok a következők: a platform működtetője tudja, vagy tudnia kell, hogy a felhasználók szerzői jogilag védett tartalmakat osztanak meg a felületen. A platform tesz, vagy nem tesz megfelelő technikai intézkedéseket a védett tartalmak kiszűrésére. A platform részt vesz-e a tartalom kiválogatásában, biztosít-e eszközöket a tartalom megosztásához, tudottan ösztönzi-e a védett tartalmak illegális megosztását célzó eszközöket, (mert az pl. az üzleti modelljének része, mint a Cyando esetében), és végül, hogy a platform fő használati módja az illegális tartalmak megosztása-e, vagy túlnyomórészt más tartalmak vannak rajta.*2027*
5.2. A Bundeskartellamt Facebook döntése
A német versenyhatóság (Bundeskartellamt - BKA) 2019-ben hozott döntése két szempontból bír kiemelkedő jelentőséggel. Egyrészt tulajdonképpen hallgatólagos elismerése annak, hogy az európai szabályozók és hatóságok hibát követtek el, amikor a Facebook egy sor felvásárlását tétlenül nézték*2028*, másrészt ez az első olyan ügy, amely az adatgazdaság kontextusában, ennek sajátosságait figyelembe vége próbálja meg megközelíteni a piaci versenyt, és ennek torzulásait.
Az ügy szálai még 2016-ra nyúlnak vissza, ekkor kezdett el a BKA vizsgálódni azzal kapcsolatban, hogy a Facebook hogyan használja a felhasználók azon adatait, amelyeket nem közvetlenül a Facebook felületén képződnek, hanem például harmadik felek weboldalain, vagy a Facebook más szolgáltatásaiban, így pl. a Whatsapp-on vagy az Instagram-on. A gyakorlatról bebizonyosodott hogy létezik, és a BKA erőfölénnyel való visszaélésnek minősítette azt, mivel az nem tartja tiszteletben a gyengébb fél alkotmányos jogait. Ez esetben a jognak be kell avatkoznia, ahogy azt legutóbb a Pechstein ügyben is kimondta az EJEB.*2029* A bíróság által kiadott összefoglalóban ezt olvashatjuk:
Ha ilyen esetben egy erőfölényben lévő társaság szerződéses partnerei alkotmányos jogait kezeli, a törvénynek be kellett avatkoznia e jogok védelmének fenntartása érdekében.
A másik kérdés, amely érdekessé teszi az ügyet az, hogy hogy kerül az adatvédelem és a versenyjog egy érvelésbe? Hogyan lehetséges, hogy alapvetően adatvédelmi érveléssel támaszt alá egy versenyhatóság egy ilyen fontos döntést. Az esetösszefoglaló így adja meg a magyarázatot:
A hatóság úgy látja, elengedhetetlennek tűnik az erőfölényben lévő vállalkozások versenyjogi magatartásának vizsgálata adatkezelési eljárásaik szempontjából is, mivel versenyjogi szempontból kiemelten fontos az online vállalkozások ilyen magatartása.
A BKA döntésének jelentőségét aligha lehet túlértékelni. Először fogalmazza meg azt, hogy az adatok birtoklásának piaci, versenyjogi relevanciája is van, és egy cég piaci viselkedésének megítélésekor ezt is figyelembe kell venni. Ugyanakkor ez a szemlélet azonnal felveti az adatvédelem és a versenyjog, (és a magánjog) egymáshoz képesti viszonyának kérdését is.*2030*
5.3. Egyéb bírságok és eljárások
A nagy platformokat annyiszor és annyi hatóság bírságolta meg, illetve indított különböző jogcímeken vizsgálatot, hogy ezek egy önálló tanulmányt is kitennének, így ezek közül csak néhány közelmúltbeli nagyobb jelentőségűt emelek ki. Mivel a bírságok nagyjából két területen (versenyhatósági ügyek, és adatvédelmi ügyek) folytak, ebben a bontásban közlöm őket.
5.3.1. Versenyhatósági ügyek
A Bizottság 2017-ben a Facebook – Whatsapp felvásárlás nyomán bírságolta meg a Facebook-ot félrevezető információk nyújtásáért.*2031* A még 2014-ben elindult akvizíció kapcsán a Facebook úgy nyilatkozott, hogy nem lesz képes összekapcsolni a Whatsapp és a Facebook adatokat. Később ez az állítás megcáfolódott. (2017, 110 millió EUR)
A Bizottság 2021 márciusában versenyhatósági vizsgálatot indított a Facebook (Meta) és a Google ellen, mert úgy véli, hogy ezek összefogtak, hogy kiszorítsák a piacról azokat az online hirdetési szolgáltatókat, (az ún. online display advertising szolgáltatókat) akik a két nagy versenytársai lehetnének.*2032* (folyó ügy)
A Bizottság a Google ellen több versenyhatósági vizsgálatot is lefolytatott. Ezek közül a nagyobbak a következők voltak. A Google Shopping ügyben a Bizottság megállapította, hogy a Google visszaélt erőfölényével, és a saját árösszehasonlító szolgáltatását tolta előtérbe. (2017, 2,4 milliárd EUR).*2033* A Google Android vizsgálatban megállapította, hogy jogellenesen korlátozta az Android operációs rendszerrel működő eszközök gyártóit a szerződésekben (2018, 4,34 milliárd EUR).*2034* A Google AdSense ügyben a Bizottság azért marasztalta el a Google-t mert erőfölényével visszaélve betonozta be magát a hirdetőknél, és zárta ki a versenytársakat (2019, 1,49 milliárd EUR)
5.3.2. Adatvédelmi ügyek
Az ír adatvédelmi hatóság a Whatsapp csevegőalkalmazás működtetőjét a Facebook-ot bírságolta meg 227 millió Euro összegre, mivel az nem felelt meg a GDPR-ban előírt transzparencia- követelményeknek. Legfőképpen nem közölte, hogy az alkalmazásból gyűjtött adatokat átadja a Facebook-nak.*2035*
A Google-t és a Facebook-ot a francia adatvédelmi hatóság többször is elmarasztalta. A legfrissebb büntetés összege a Facebook esetén 60 millió, míg a Google esetén 150 millió euro volt. A kifogásolt gyakorlat az, hogy a cégek, miközben a süti (cookie) elfogadását egy gombbal oldják meg, ezek visszautasítását csak nagyon körülményesen, (több kattintással) teszik lehetővé.*2036*
6. A magyar gyakorlat
Magyarországon a helyzet nem sokban tér el az Európa többi országában tapasztalható helyzettől. Az E-ker irányelvet Magyarország még az EU csatlakozás előtt, nagyon hamar átültette, így a magyar jogrendszernek az E-ker irányelv közvetítő szolgáltatókra vonatkozó rendelkezései több mint 20 éve részei.
6.1. Jogszabályi környezet
A platformokra vonatkozó általános felelősségi szabályokat a még 2001-ben elfogadott E-ker tv tartalmazza, amely az E-ker irányelvet ültette át.*2037* Eszerint a platformok nagy része a 2. § lc) pont alatti tárhelyszolgáltató, vagy az ugyanitt ld) pont alatti keresőmotor szolgáltató kategóriája alá esik. Ezekről általánosságban a 7. §, az E-ker irányelvvel összhangban kimondja, hogy nem felelnek a felhasználók („más által rendelkezésre bocsátott”) tartalmakért, feltéve, ha a jogsértésről történő tudomásszerzés után „haladéktalanul” intézkednek „az információ eltávolításáról” vagy hozzáférhetetlenné tételéről. (10-11. §). Ugyanitt a 7. § (3) bekezdése rögzíti a monitorozási kötelezettség hiányát is.
A magyar szabályozás érdekessége, hogy a jogellenes tartalmak közül kiemel kétfélét, és ezekkel kapcsolatban egy részletesen szabályozott eljárást hoz létre. Ezek a szerzői jogsértések (a szerzői jogi törvény által védett művek), és a kiskorúakkal szembeni személyiségi jogaikat sértő tartalmak. Az eljárást legalább teljes bizonyító erejű magánokirattal lehet kezdeményezni, és nagyon feszes határidők mellett, amely az érintett („a jogosult jogát sértő információt biztosító”) meghallgatását is magában foglalja, néhány napon belül döntést lehet kapni.
6.2. Bírósági és hatósági gyakorlat
6.2.1. Bírósági gyakorlat
Komoly bírósági gyakorlat az értesítés-eltávolítási eljárások körül alakult ki Magyarországon, már a 2000-es évek végén. Ez a gyakorlat, összhangban az E-ker tv. szövegével egészen a 2010-es évek elejéig egységes volt, és különbséget tett a szerkesztett tartalmak és a nem szerkesztett tartalmak közt, amelyek alá a felhasználói tartalom is esik. A szerkesztettekért az adott honlap felelősséggel tartozik, míg a nem szerkesztettekért a tárhelyszolgáltatási felelősség terheli, azaz, hogy kérésre (a jogellenesség valószínűsítése után) távolítsa el azt. Ebben a felfogásban csak a 2010-es évek elején keletkezett némi zavar, amikor a Fővárosi Bíróság, az Ítélőtábla és a Kúria egyaránt lényegében félreértelmezte az E-ker törvényt, akként vélekedve, hogy az értesítés-eltávolításhoz kapcsolódó felelősség csak a webáruházakra vonatkozik.*2038* Az értelmezési félrecsúszást az Emberi Jogok Európai Bírósága tette helyre az MTE és Index v Magyarország ügyben. Azóta a rendszer többé-kevésbé problémamentesen működik is a legtöbb tárhely- vagy más rokonszolgáltatást nyújtó weboldal esetében.
A bírósági esetek nagy többsége elég tipikusnak mondható. Egy magánszemélyről, vagy vállalkozásról megjelenik valamilyen platformon, (a jogesetekben általában komment rovatokban, fórumokban, vagy blogfelületeken) valamilyen sértő kijelentés, amelyet a sértett fél kér eltávolítani. Ezt a szolgáltató el is távolítja, de mivel az információ újabb és újabb formában felüti a fejét, végül a sértett fél beperli az adott tárhelyszolgáltatót, igyekszik annak szerkesztői felelősségét bizonyítani, és általában sérelemdíj, vagy kártérítés fizetésére kéri kötelezni az adott médiavállalkozást. Ez azután az esetek többségében kudarcot vall, a keresetet elutasítják.
Épp ez történt például a Fővárosi Törvényszék előtt a 33.P.22.405/2013/9. ügyben, ahol egy internetes hirdetéseket értékesítő cég „lehúzós” gyakorlatát taglalták a forum.index.hu felületén, amelyet a cég a levélben történt felszólításra el is távolított. (Más kérdés, hogy több emailre sem reagált.) Bár a felperes cég megpróbált azzal érvelni, hogy az alperes tartalomszolgáltató, hiszen előzetes moderálás van a fórumokon, a bíróság ezt nem fogadta el, a fórumfelületet tárhelyszolgáltatásnak minősítette, és az alperes eljárását jogszerűnek találta. Az ügy háttérét jól lehet sejteni a másodfokú ítélet indokolásában felidézett felperesi érvelésből. Ebben a felperes azt állítja, hogy a konkurenciája folytat ellene lejárató kampányt évek óta, amelynek az alperes „biztosít lehetőséget”.
Ez az ügy is részben a szerkesztett tartalom (amiért a médiavállalkozás felelősséggel tartozik) vs felhasználói tartalom problémájára futott ki, de a Fővárosi Törvényszék 18.P.22.064/2019/14. ítéletében ez az elhatárolási kérdés úgy jelent meg, hogy felel-e a médiavállalkozás a saját felületén megjelenített blogokért. Mint az ismeretes, a legtöbb online újság működtet blogtereket, és az ezekben található tartalmakat a saját különböző felületein (olykor akár 3-4-féle módon is, blogtér- címlapon, blogketrecben, vagy akár a saját címlapon is) megjeleníti, ha azt a szerkesztők érdekesnek találják. Az adott ügyben a felperesre sértő, becsmérlő tartalmak jelentek meg egy blogbejegyzésben, amelyet az online újság a saját felületén is megjelenített, de jelezve, hogy ez a blogból származik. A bíróságok mindhárom fokon egyértelműen amellett foglaltak állást, hogy a blogbejegyzés attól, hogy az újság a saját felületén is megjeleníti még nem lesz szerkesztett tartalom.
6.2.2. Versenyhivatali gyakorlat
A Gazdasági Versenyhivatal illetve a Versenytanács gyakorlatából két esetet emelek ki.
Az első egy még 2016-ban indult vizsgálathoz kapcsolódik, amely a Facebookot célozta. (A platformok fogyasztóvédelmi gyakorlatát 2016-tól a Bizottság is vizsgálta több projekt keretében is, - ld. fentebb.)
A vizsgálat eredetileg három, egymással összefüggő problémával kapcsolatban indult, mindhárom probléma mindegyike a szabályzatokkal kapcsolatos tájékoztatás elégtelensége volt.*2039*
A versenytanácsi eljárás megindulását követően ugyanakkor az ügy súlypontja áthelyeződött egy másik problémára, mégpedig a Facebook azon kitételére, amely éveken át volt olvasható az indulólapon, és amely arra utalt, hogy a Facebook szolgáltatása ingyenes. A GVH ugyanis azzal érvelt, hogy a Facebook ezen közlése félrevezető, mert a felhasználók az adataikkal (és a figyelmükkel) fizetnek.
Az üzleti modell ilyen felfogása nem egyedülálló, a német Bundeskartellamt már 2016-ban elindított egy eljárást, amelyben kibocsátott egy „előzetes értékelést”*2040*, majd egy háttérdokumentumot*2041* amelyben visszaélésszerűnek értékelték a Facebook adatkezelési gyakorlatát, és lényegében ugyanazzal érveltek, mint a GVH. A zéró árazás valójában egyáltalán nem díjmentes, azért a felhasználó az adataival fizet, mivel az adatgazdaságnak ez az egyik legfontosabb jószága. A legnagyobb probléma ugyanakkor nem azzal van, hogy a Facebook személyes adatokat használ, hanem azzal, hogy ezzel az adathasználattal visszaél. Egyrészt, akárcsak más cégek az ÁSZF-jét csak teljesen elfogadni vagy elvetni lehet, másrészt az adatokat olyan helyekről is gyűjti, amelyről a felhasználó nem tud, és olyan helyekre is továbbítja, és úgy kapcsolja össze, amely nem tisztességes.
Az eljárás a Facebook marasztalásával zárult, amelyben a Versenytanács tisztességtelen, a fogyasztókat megtévesztő*2042* kereskedelmi gyakorlatnak minősítette az ingyenességre hivatkozás és 1.200 millió forint bírságot szabott ki a Facebook-ra.
Az eljárást lezáró határozat indokolásában ezt olvashatjuk:
[a]az eljárás alá vont a platform használatáért pénzben közvetlenül meghatározott egyszeri vagy meghatározott gyakoriság szerinti díjat nem kér, azonban a működési modell lényege, hogy felhasználói adatait, továbbá a felhasználói aktivitás során generált adatokat, információkat kezeli, azokat különböző módon hasznosítja, „piacosítja” marketing és egyéb célokra. (...) Az eljáró versenytanács álláspontja szerint az ellenszolgáltatás teljesítése, az ellentételezés nyújtása a fizetés szinonimái, de amíg egy FMCG termék megvásárlásakor jellemzően pénzzel, addig a Facebook esetében a használatért adatainkkal, fogyasztói aktivitásunkkal és mindenezek (adatvédelmi és egyéb) kockázataival fizetünk (a korábban már említett, szűken vett hirdetésbefogadáson túl).*2043*
A Facebook megtámadta a döntést, amelyet a Fővárosi Törvényszék 105.K.701.043/2020/14. számú ítéletében meg is semmisített, arra az érvre hivatkozva, hogy az ingyenesség hétköznapi, átlagfogyasztó általi értelmezése az, hogy nem kell pénzbeli ellenszolgáltatást teljesíteni. A másik érv pedig az volt, hogy a fogyasztó, ha tájékoztatják, akár részletekbe menően is, sem hozott volna más döntést, mint a regisztrálás. A peres felek közt felmerült, hogy a német joggyakorlatban is előfordult egy hasonló eset*2044*, amely egyébként szintén azzal zárult, hogy a bíróság nem találta félrevezetőnek a „kostenlos” kifejezést.
A Kúria a felülvizsgálati eljárásban a megsemmisítést helybenhagyta. Az ügynek szakirodalmi reflexiói is lettek, amelyek*2045* helyesen mutattak rá arra, hogy itt valójában az adatvédelmi jog és a versenyjog egymáshoz képesti viszonya a fő kérdés.
A második ügy a GVH a Booking.com holland szálláskereső platform elleni, még egy 2018-ban indult vizsgálatát zárta le magyar viszonyokhoz képest nagyon nagynak mondható, 2,5 milliárd forint bírsággal. Az ügyet röviden ismertetem, bár a benne foglaltak nem „platform-specifikus”, hanem inkább általános fogyasztóvédelminek minősíthető problémák.
A GVH három jogellenes gyakorlatot talált a Booking.com esetében. Az első a szálláshelyeket az „ingyenes lemondhatósággal” hirdető gyakorlat, amely nagyon sok esetben csak időben korlátozott, és egyébként is az árba eleve beépített lemondhatóságot jelentett. A második a felhasználót sürgető, rá folyamatos pszichés nyomást kifejtő üzenetek, mint pl. „Még 32-en nézik”, „Egyvalaki épp azt fontolgatja, hogy ezen a szálláson foglal”, „Nagyon keresett! Az elmúlt 24 órában 17-szer foglaltak itt”. Végül a harmadik jogellenes gyakorlat a Széchenyi Pihenőkártya kiemelt fizetési eszközként való feltüntetése volt. Erről az bizonyosodott be, hogy a fogyasztók „nem valamennyi, a SZÉP Kártyát elfogadó szálláshely esetében észlelhették azonos módon és helyen e fizetési mód elérhetőségét”. A GVH a fogyasztó döntéseit torzító gyakorlatoktól, a bírság kiszabása mellett el is tiltotta a platformot.
Dr. Ződi Zsolt
Lábjegyzetek
internetlivestats.com: Total number of Websites – új ablakban nyílik
Telecommunications Act of 1996. Az eredeti szöveg megtalálható a Federal Communications Committee honlapján – új ablakban nyílik
A CDA 230 és a szólásszabadság kapcsolatának irodalma hatalmas. Csak néhány illusztráció: a legelső és azóta is a legtöbet idézett Lawrence Lessig, tanulmánya ("What Things Regulate Speech: CDA 2.0 vs. Filtering", Jurimetrics 38, no. 4 (Summer 1998): 629-670). Ugyanígy: Marvin Ammori: A Shadow Government: Private Regulation, Free Speech, and Lessons from the Sinclair Blogstorm, 12 Mich. Telecomm. & Tech. L. Rev. 1 (2005). – új ablakban nyílik
Legutóbb igen karakteres véleményt fogalmazott meg Koltay András (András Koltay: New Media and Freedom of Expression. Hart, 2019. 88.) vagy Rikke Frank Jorgensen: Human Rights and Private Actors in the Online Domain in Molly K. Land, Jay D. Aronson (szerk.): New Technologies for Human Rights Law and Practice Cambridge University Press, 2018. 250 és Gosztonyi Gergely is. (Cenzúra Arisztotelésztől a Facebookig. Gondolat, 2022. 35.)
Modern infringement is persistent, ubiquitous, and gargantuan in scale. It is a problem that needs to be policed, not prevented, if our current copyright system is to continue to function.
Executive Order on Preventing Online Censorship u.o. Section 1. – új ablakban nyílik
SAFE TECH Act szövetségi (USA) törvényjavaslat – új ablakban nyílik
Mark R. Warner szenátor (Virginia, USA) összefoglalója a Safe Tech Act-ről – új ablakban nyílik
Emine Yildrim: CDA§230 Just Turned 25, and It Is Already Going Through a Quarter-Life Crisis (Part 1.) – új ablakban nyílik, valamint CDA§230 Just Turned 25, and It Is Already Going Through a Quarter-Life Crisis (Part 2.) – új ablakban nyílik
ACCESS Act of 2022 szövetségi (USA) törvényjavaslat – új ablakban nyílik
A CLOUD Act jogszabályról elérhető információk gyűjtőoldala – új ablakban nyílik
Netchioce and CCIA vs Paxton
Az USA Fellebviteli Bírósága Ötödik Körzetének 2022. május 11. végzése – új ablakban nyílik
A HB20 újbóli felfüggesztése az amerikai Legfelsőbb Bíróság által – új ablakban nyílik
Eugene Volokh: Treating Social Media Platforms Like Common Carriers? 1 Journal of Free Speech Law 1-85. (2021)
"[T]örvénybe ütközik, ha a jelen törvény rendelkezései hatálya alá tartozó közfuvarozók indokolatlan vagy ésszerűtlen előnyben részesítenek egy adott személyt, társaságot, céget, társaságot vagy települést, vagy a forgalom bármely meghatározott irányát [...]."
Electronic Code of Federal Regulations, (e-CFR, vagy CFR) Title 47 Telecommunication, Chapter I. Federal Communications Commission, Subchapter B Common Carrier Services
47 CFR§ 51.100
"Mindenki felelős nemcsak a szándékos magatartásáért, hanem olyan károkért is, amelyeket a tulajdonával vagy személyével kapcsolatos magatartása (management) során az elvárható gondosság, vagy képesség hiánya okozott."
"Furnishing alcoholic beverages to an intoxicated person."
"Design, feature, or affordance that causes a child user to become addicted to the platform."
2000/31/EK e-kereskedelmi irányelv 15. cikk: Az általános nyomon követési kötelezettség hiánya - (1) A tagállamok nem állapítanak meg a szolgáltatókat terhelő olyan általános kötelezettséget, amely szerint a 12., 13. és 14. cikk hatálya alá tartozó szolgáltatások nyújtása során az általuk továbbított vagy tárolt információkat nyomon kellene követniük, sem olyan általános kötelezettséget, amely szerint jogellenes tevékenységre utaló tényeket vagy körülményeket kellene kivizsgálniuk.
Digital Services Act (DSA) 14. cikk: Tárhelyszolgáltatás - (1) Ha az információs társadalommal összefüggő olyan szolgáltatásról van szó, amely a szolgáltatás igénybe vevője által küldött információ tárolásából áll, a tagállamok biztosítják, hogy a szolgáltatót ne terhelje felelősség a szolgáltatás igénybe vevőjének kérésére tárolt információért, azzal a feltétellel, hogy: a) a szolgáltatónak nincsen tényleges tudomása jogellenes tevékenységről vagy információról, és – ami a kárigényeket illeti – nincsen tudomása olyan tényekről vagy körülményekről, amelyek nyilvánvalóan jogellenes tevékenységre vagy információra utalnának; vagy b) a szolgáltató, amint ilyenről tudomást szerzett, haladéktalanul intézkedik az információ eltávolításáról vagy az ahhoz való hozzáférés megszüntetéséről.
ICF et al: Overview of NTD 20.
Forrás: ICF et al: Overview of NTD 31.
C-324/09
U.o. 116. bekezdés
ICF et al: Overview of NTD 50.
Netzwerkdurchsetzungsgesetz vom 1. September 2017. (BGBl. I S. 3352) – új ablakban nyílik
Maximilian Hemmert-Halswick: Lessons learned from the first years with the NetzDG, in Judit Bayer, Bernd Holznagel, Päivi Korpisaari, Lorna Woods (eds.): Perspectives on Platform Regulation. Concepts and Models of Social Media Governance Across the Globe, Baden-Baden, Nomos, 2021. 415-432.
Hemmert-Halswick, 418.
NetzDG 1.§
NetzDG 3.§ (1) 2.
NetzDG 3.§ (2) 1-5.
"Eljárási szabályzat szabályozza a vizsgálat körét és menetét, valamint a kapcsolódó közösségi hálózatok benyújtási kötelezettségeit, és lehetőséget ad a döntések felülvizsgálatára a panaszos kérelmére, illetve annak a felhasználónak a kérésére, akinek a tartalmát megreklamálták" - NetzDG 3.§ (6) 3. 55 Ez a Freiwillige Selbstkontrolle Multimedia-Dienste (FSM). Hemmert-Halswick 422.
Freiwillige Selbstkontrolle Multimedia-Dienste (FSM). Hemmert-Halswick 422.
NetzDG 2.§
NetzDG 4.§ (2)
Network Enforcement Act Regulatory Fining Guidelines – új ablakban nyílik
Network Enforcement Act Regulatory Fining Guidelines - u.o. 8.
Network Enforcement Act Regulatory Fining Guidelines - u.o. 11.
Network Enforcement Act Regulatory Fining Guidelines - u.o. 17-26.
Matthias C. Kettemann: Stellungnahme als Sachverständiger für die öffentliche Anhörung zum Netzwerkdurchsetzungsgesetz auf Einladung des Ausschusses für Recht und Verbraucherschutz des Deutschen Bundestags. (Szakértői vélemény a NetzDG-ről a német Bundestag Jogi és Fogyasztóvédelmi Bizottságának meghívására tartott közmeghallgatáshoz.) 2019. május 15. – új ablakban nyílik
Bundesjustizamt.de: Enforcement of the Law in Social Networks Legal bases – új ablakban nyílik
5. Geschäftszahlen 2021 des Bundesamts für Justiz.
Bisher rund 1.300 Bußgeldverfahren gegen soziale Netzwerke – új ablakban nyílikHemmert-Halswick, 424.
Reuters: Germany fines Facebook for under-reporting complaints – új ablakban nyílikJogaszegylet.hu: Új osztrák törvények az Interneten megjelenő jogsértő tartalmakkal szembeni fellépés eszközeiről. – új ablakban nyílik - A mandátumeljárás, mint egyszerűsített büntetőeljárási forma régebbről ismert az osztrák jogban. Lényege, hogy a bíró táryalás nélkül bírálja el az ügyet.
Die Kommunikationsbehörde Austria (KommAustria) - RTR – új ablakban nyílik
Die Kommunikationsbehörde Austria (KommAustria) - RTR: Beschwerde – új ablakban nyílik
Poland proposes social media 'free speech' law – új ablakban nyílik
Poland plans to make censoring of social media accounts illegal – új ablakban nyílik
Bartłomiej Oręziak: Censorship on Digital Platforms and Social Media Versus Freedom of Expression and Pluralism: the Perspective of the Republic of Poland in Marcin Wielec (ed): The Impact of Digital Platforms and Social Media on the Freedom of Expression and Pluralism Analysis on Certain Central European Countries. Budapest – Miskolc, Ferenc Mádl Institute of Comparative Law 2021. 47-78.
U.o. 58.
Ślepy pozew...
GOV.uk: World-first online safety laws introduced in Parliament – új ablakban nyílik
A szövetségi bíróságokra érkező keresetleveleket le lehet kérdezni alperes cég szerint is. Jelen sorok írásakor (2022. május 24. a május 13-ig érkezett keresetlevelek vannak feldolgozva a rendszerben.
E szerint az Amazonnal szemben május 13-án 2 db, (Oregon és Texas kerületi bíróságaira), 12-én 2 db, 9-én és 6-án 1-1 darab kereset érkezett. A sort természetesen nagyjából ezzel a gyakorisággal lehet folytatni, és ugyanez igaz a többi platformra is. – új ablakban nyílik
A Facebook esetén május 11-én, május 2-án, április 25-én és így tovább érkeztek keresetek valamelyik szövetségi bíróságra. – új ablakban nyílikCatherine Tremble, "Wild Westworld: Section 230 of the CDA and Social Networks' Use of Machine-Learning Algorithms", Fordham Law Review 86, no. 2 (November 2017): 825-870
No. 31063/94, 1995 WL 323710, at *6 (N.Y. Sup. Ct. May 24, 1995)
776 F. Supp. 135 (S.D.N.Y. 1991)
USA Federal Trade Commission: FTC Sues Facebook for Illegal Monopolization – új ablakban nyílik
USA DOJ: Justice Department Sues Monopolist Google For Violating Antitrust Laws – új ablakban nyílik
Federal Trade Commission Memorandum September 22, 2021. – új ablakban nyílik
Európai Bíróság: C-18/18, Eva Glawischnig‑Piesczek vs Facebook
(magyar szöveg) – új ablakban nyílikEgyesített C-682/18 (YouTube) és C-683/18 (Cyando) ügyek
Felix Reda, Joschka Selinger: YouTube/Cyando – an Important Ruling for Platform Liability Part 1. – új ablakban nyílik and Part 2. – új ablakban nyílik
Az ítélet rendelkező része így szól:
Az információs társadalomban a szerzői és szomszédos jogok egyes vonatkozásainak összehangolásáról szóló, (...) irányelv 3. cikkének (1) bekezdését úgy kell értelmezni, hogy az olyan videómegosztó platform vagy tárhely ‑ és fájlmegosztó platform üzemeltetője, amelyen felhasználók védelem alatt álló tartalmakat jogellenesen hozzáférhetővé tehetnek a nyilvánosság számára, nem végzi e tartalmaknak az e rendelkezés értelmében vett "nyilvánossághoz közvetítését", kivéve ha a platform puszta rendelkezésre bocsátásán túl közreműködik abban, hogy ilyen tartalmakat a szerzői jog megsértésével a nyilvánosság számára hozzáférhetővé tegyenek. Ez az eset áll fenn különösen akkor, ha ezen üzemeltető konkrétan tudomással bír a védelem alatt álló tartalom platformján való jogellenes hozzáférhetővé tételéről, és azt haladéktalanul nem törli, vagy az ahhoz való hozzáférést haladéktalanul nem szünteti meg, vagy ha az említett üzemeltető – noha tudja vagy tudnia kellene, hogy általában véve a platformján keresztül annak felhasználói védelem alatt álló tartalmakat tesznek jogellenesen hozzáférhetővé a nyilvánosság számára – nem hajtja végre azon megfelelő műszaki intézkedéseket, amelyek egy szokásos gondossággal eljáró gazdasági szereplőtől ebben a helyzetben elvárhatók annak érdekében, hogy hitelesen és hatékonyan lépjen fel a szerzői jogok e platformon való megsértése ellen, vagy ha részt vesz a jogellenesen nyilvánossághoz közvetített védelem alatt álló tartalmak kiválasztásában, a platformján kifejezetten ilyen tartalmak jogellenes megosztására szolgáló eszközöket biztosít, vagy tudatosan elősegíti az ilyen megosztásokat, amit bizonyíthat az a körülmény, hogy az említett üzemeltető olyan üzleti modellt fogadott el, amely arra ösztönzi a platformja felhasználóit, hogy azon jogellenesen védelem alatt álló tartalmakat közvetítsenek a nyilvánossághoz.A probléma részletes elemzését a magyar Versenyhivatal Facebook döntésének kontextusában ld. Dudás Gábor – Zavodnyik József: A magyar Facebook ügy egyes fogyasztóvédelmi aspektusai. Glossa Juridica VII/4. (2022) 39-72
2001. évi CVIII. törvény az elektronikus kereskedelmi szolgáltatások, valamint az információs társadalommal összefüggő szolgáltatások egyes kérdéseiről
Az Ítélőtáblát idézi az EJEB (20) bekezdés: "2001. évi CVIII. törvény nem alkalmazandó a kérelmezők esetében, ugyanis az csak a kereskedelmi jellegű elektronikus szolgáltatásokra, különösen az internetes vásárlásra vonatkozik" Magyar Tartalomszolgáltatók Egyesülete és Index.hu Zrt. v. Hungary 22947/13. Az ítélet Magyar szövege itt érhető el. – új ablakban nyílik
Ezek a következők voltak: a Facebook nem egyértelműen jeleníti meg, hogy szabályzatai mely kereskedelmi gyakorlatokként minősülő megjelenésekre vonatkoznak, nem biztosítja, hogy minden kereskedelmi gyakorlatra vonatkozzanak az általa alkalmazott szabályzatok, valamint nem alkalmazza a Hirdetési szabályzatban az érzékeny adatokra vonatkozó előírást ("A hirdetések célzásához nem használunk érzékeny adatokat").
2008. évi XLVII. törvény (a továbbiakban: Fttv.) 3.§ (1) bekezdése szerinti tilalmat az Fttv. 6.§-a (1) bekezdésének c) pontjában foglaltak megvalósításával
Gazdasági Versenyhivatal kontra Facebook Ireland Ltd. határozat 228. bekezdés – új ablakban nyílik
Fővárosi Törvényszék 105.K.701.043/2020/14. [5] bekezdés